Un décret américain étend le contrôle de la chaîne d'approvisionnement des réseaux au logiciel
Les opérateurs de réseaux américains suspendent leurs achats et pressent leurs fournisseurs de répondre sur la provenance des équipements pendant les appels d'offres, quelques semaines avant que le département de l'Énergie ne publie les règles d'application d'un décret signé le 26 août 2026, selon SemiEngineering.
 Dr Hélène FontaineÉconomie, business et monde
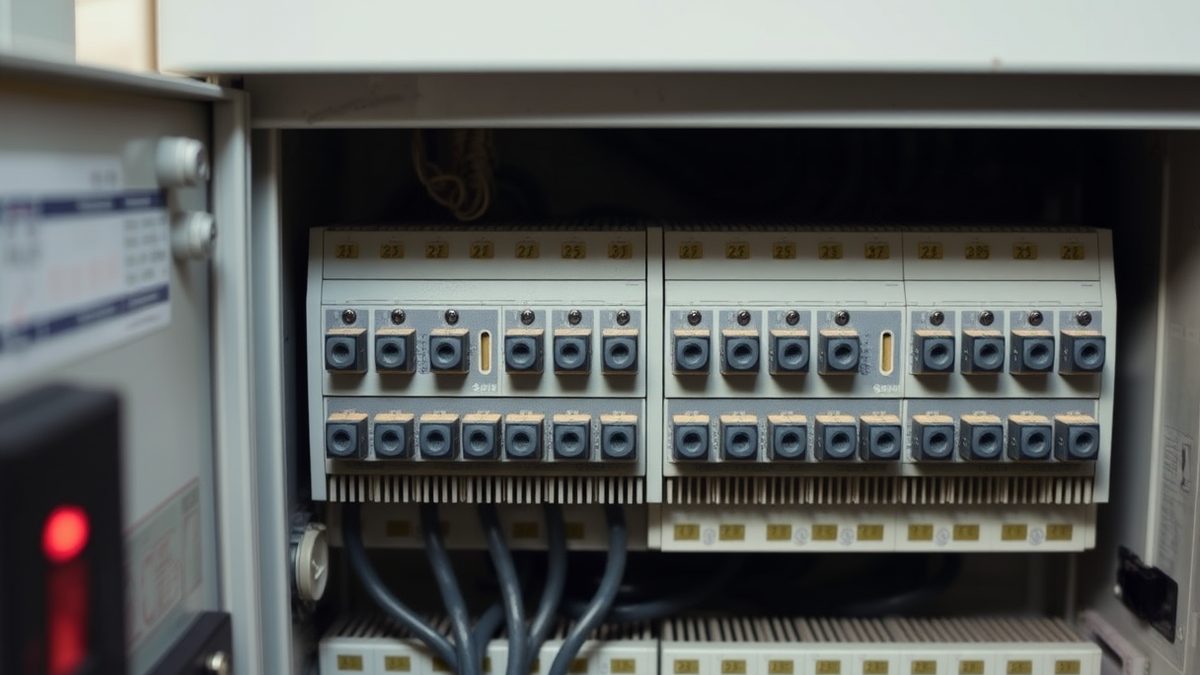
Les opérateurs de réseaux américains suspendent leurs achats et pressent leurs fournisseurs de répondre sur la provenance des équipements pendant les appels d'offres en cours. La situation se joue quelques semaines avant que le département de l'Énergie ne publie les règles d'application d'un décret signé le 26 août 2026, selon SemiEngineering. Le texte déclare l'état d'urgence national afin d'interdire ou de restreindre les équipements à haut risque de fabrication étrangère dans le réseau électrique américain. Il couvre les matériels utilisés dans les installations de production, de transport ou de contrôle fonctionnant à 69 kilovolts ou plus.
L'histoire de la semaine n'est pas le décret sur les réseaux. C'est la chaîne d'approvisionnement. Le 1er octobre, EE Times a rapporté les propos tenus à l'événement Pretzl Connect 2026 à Budapest. Kate Underhill, architecte de la propulsion pour le transport spatial futur à l'Agence spatiale européenne, y est intervenue. Elle a déclaré que l'indépendance stratégique spatiale de l'Europe dépend des chaînes d'approvisionnement en semi-conducteurs, des réseaux de satellites et des communications 6G autant que de la propulsion. Ses remarques touchent le même point sensible que le décret américain : qui contrôle les composants à l'intérieur des systèmes critiques.
Ce que le décret couvre réellement
Le décret concerne les grands transformateurs, les onduleurs raccordés au réseau, les disjoncteurs, les systèmes de stockage d'énergie par batteries, les logiciels SCADA et les systèmes de contrôle industriels. Les équipements utilisés uniquement dans la distribution locale basse tension en sont exclus. Cela inclut les onduleurs solaires résidentiels standard et la distribution commerciale sous 69 kV. Aucun fournisseur n'est nommé pour l'instant. Les restrictions se limitent à de grandes catégories d'équipements associées au pays d'origine. Les détails n'existeront qu'à la publication des règles d'application par le département de l'Énergie, prévue le 24 décembre 2026. Ces règles pourraient prendre la forme d'une liste d'entités interdites, d'une liste blanche de fournisseurs préqualifiés, ou des deux, selon SemiEngineering.
La définition d'une entité étrangère visée est large. Elle englobe toute entreprise, nationale ou filiale, détenue par, contrôlée par ou soumise à la juridiction d'un adversaire étranger. Le décret s'applique aux pays sous embargo américain sur les armes, dont la Russie, l'Iran et la Corée du Nord. La Chine est la vraie préoccupation, car les autres ne fournissent pas grand-chose au secteur électrique. Les fournisseurs dont le siège est situé dans ces juridictions, qui y sont détenus ou qui dépendent fortement d'une fabrication sur place sont directement touchés.
« Nous sommes très conservateurs dans le spatial, et nous avons un environnement très spécifique pour l'électronique », a déclaré Underhill, en observant que les systèmes spatiaux fonctionnent généralement « au moins 10 ans derrière l'électronique grand public ».
Les fournisseurs occidentaux et américains ne sont pas automatiquement à l'abri. Le décret suit la chaîne d'approvisionnement vers le bas. Un fabricant américain ou européen peut voir son produit fini restreint. C'est le cas lorsqu'il se procure des sous-composants critiques, des puces, des modules de communication ou des logiciels internes auprès d'une juridiction visée. La provenance doit être établie à chaque niveau, et pas seulement revendiquée au niveau du boîtier. Les transactions postérieures au 26 août 2026 peuvent être restreintes. Le secrétaire à l'Énergie peut aussi exiger que les équipements installés avant cette date soient surveillés, déconnectés, remplacés ou retirés.
C'est là que le décret de 2026 diffère d'un prédécesseur publié en 2020 sous la première administration Trump. Ce texte couvrait un terrain globalement similaire. Il n'avait débouché que sur une seule mesure d'interdiction avant d'être suspendu, puis abrogé en 2021. Le décret de 2020 portait sur la provenance matérielle, c'est-à-dire qui avait fabriqué le transformateur et où. Celui de 2026 s'étend à la couche numérique. Il nomme les onduleurs, le stockage par batteries, les systèmes de contrôle et les composants de contrôle industriel, ainsi que leurs logiciels, leur firmware, leurs capacités d'accès à distance et leurs mécanismes de mise à jour. La conformité ne consiste plus à prouver où un appareil a été construit. Ce qui compte désormais, c'est le fonctionnement du produit : son firmware, ses clés de signature, ses connexions au cloud et ses canaux de mise à jour. Déplacer l'assemblage dans un autre pays ne résout plus le problème.
Les achats spatiaux montrent la même pression
Les propos d'Underhill à Pretzl Connect 2026 donnent une image concrète des chaînes d'approvisionnement contraintes pour les acheteurs de petits volumes. Elle a raconté une tentative de l'ESA de commander seulement 20 diodes laser à une entreprise allemande. Le fournisseur exigeait une commande minimale de 10 000 unités. Les faibles volumes de lancement de satellites empêchent les acheteurs de composants spatiaux d'obtenir des prix favorables, a-t-elle dit. L'ESA poursuit des stratégies de « spin-in » qui adaptent l'électronique commerciale grand public à fort volume pour le vol spatial. Elle cherche aussi des opportunités de « spin-out » où des conceptions éprouvées dans l'espace peuvent entrer sur les marchés commerciaux terrestres.
Les contrôles à l'exportation compliquent cet effort. Underhill a déclaré que les développeurs européens de satellites font souvent face à des difficultés de conformité liées aux réglementations américaines sur le trafic international d'armes. « S'il y a le moindre composant américain sur votre satellite, vous devez vous conformer aux réglementations américaines », a-t-elle dit. Dans sa conférence, elle a cité les efforts de fabricants européens pour construire des satellites sans composants soumis à l'ITAR. Ces projets se heurtent à des obstacles persistants, car certaines pièces spécialisées restent disponibles uniquement auprès de fournisseurs étrangers. « Nous devons identifier les composants que nous achetons encore aux États-Unis ou à la Chine et voir ce que nous pouvons faire en Europe pour avoir le contrôle » de ces approvisionnements, a-t-elle dit, selon EE Times.
Le problème des composants ne se limite pas à l'orbite. La même semaine, des avis de sécurité sont tombés sur des équipements d'entreprise et industriels situés dans ou à côté d'infrastructures critiques. Jeudi, Fortinet a alerté ses clients sur une vulnérabilité critique de FortiMail, suivie sous la référence CVE-2026-104286. Des attaquants l'exploitent activement dans des attaques zero-day pour exécuter du code ou des commandes non autorisés sur les appareils vulnérables, a rapporté BleepingComputer. La faille est classée critique avec un score CVSS de 9.8. Elle touche FortiMail 8.0.0 à 8.0.1, 7.6.0 à 7.6.6, 7.4.0 à 7.4.8 et 7.2.0 à 7.2.9, selon l'avis de Fortinet. Gwendal Guégniaud, de l'équipe Product Security de Fortinet, l'a découverte en interne. Les mises à jour de sécurité n'étaient pas encore disponibles pour les installations 7.4, 7.6 et 8.0 concernées au moment de l'avis.
Le 30 septembre, Cisco a indiqué que des attaquants exploitaient une nouvelle faille zero-day critique dans Cisco Catalyst SD-WAN Manager. Les entreprises utilisent ce système pour gérer les réseaux Cisco SD-WAN, a rapporté The Hacker News. La faille, CVE-2026-76504, pourrait permettre à un attaquant distant sans accès authentifié d'utiliser l'API du Manager avec les droits de l'administrateur. Elle porte un score CVSS de 9.8 sur 10. Elle se situe dans la partie de l'API qui gère les sessions de connexion. Des versions corrigées sont disponibles et il n'existe pas de contournement. Cisco a indiqué que son Product Security Incident Response Team « a eu connaissance d'une exploitation active de cette vulnérabilité » en septembre 2026. L'équipe a trouvé la faille pendant que son centre d'assistance technique traitait un dossier de support. L'avis ne précise pas combien de clients ont été attaqués, quand les attaques ont commencé, qui les a menées ni ce que les attaquants ont fait de cet accès.
Deux jours plus tôt, la CISA a ajouté deux failles critiques de Citrix NetScaler ADC et Gateway à son catalogue des vulnérabilités exploitées connues. Elle a agi après des signalements d'exploitation active, selon The Hacker News. CVE-2026-88771, avec un score CVSS de 9.5, est une vulnérabilité de validation d'entrée incorrecte. Elle pourrait permettre à un attaquant non authentifié d'exécuter des commandes arbitraires. CVE-2026-88772, également notée 9.5, pourrait permettre une exécution de code à distance ou un déni de service. Elle exige que la configuration DTLS soit activée, une option allumée par défaut sur les serveurs virtuels VPN. La CISA a indiqué avoir reçu des signalements et des renseignements de partenaires. Ceux-ci confirmaient que des acteurs malveillants exploitent activement ces vulnérabilités à l'échelle mondiale. L'agence a donné aux agences fédérales civiles de l'exécutif jusqu'au 30 septembre 2026 pour appliquer les correctifs.
La couche de vérification
Sous la politique et les correctifs se trouve un problème de mesure. Un article soumis à arXiv le 25 septembre par Paul Trust décrit l'adaptation de grands modèles de langage à la surveillance économique dans le secteur public. L'objectif est de déterminer automatiquement si un article traite de l'incertitude de politique économique et d'en identifier le type précis. L'auteur soutient que les études précédentes reposent sur des mots-clés, ce qui produit souvent un grand nombre de faux positifs. D'autres utilisent des méthodes d'apprentissage automatique qui exigent de grandes quantités de données étiquetées par des humains de qualité, coûteuses et longues à obtenir. L'approche proposée repose sur une supervision faible, où des LLM génératifs créent des étiquettes synthétiques par le biais de prompts. Elle ajoute des méthodes de classification multi-étiquettes et hiérarchique des articles liés à l'incertitude de politique économique.
Pour qui tente de suivre la manière dont la politique de chaîne d'approvisionnement s'applique vraiment, cette distinction compte. Le texte du décret sur les réseaux ne nomme aucun fournisseur, et les catégories qu'il couvre sont larges. Les règles d'application attendues le 24 décembre 2026 décideront si la conformité prend la forme d'une liste d'entités interdites, d'une liste blanche de fournisseurs préqualifiés, ou des deux. D'ici là, les opérateurs et leurs fournisseurs lisent des catégories et des pays d'origine. Ils demandent à leurs propres fournisseurs d'où viennent le firmware, les clés de signature et les canaux de mise à jour.
Sources
9- 01US Executive Order On Energy Grid Supply Chain SecurityEN
- 02Europe's Space Industry Seeks Greater Supply Chain ControlEN
- 03Fortinet warns of critical FortiMail flaw exploited in zero-day attacksEN
- 04Cisco Warns of Attackers Exploiting Critical Authentication Bypass in SD-WAN ManagerEN
- 05CISA Says Attackers Are Exploiting Two Critical Citrix NetScaler Flaws GloballyEN
- 06CISA warns of critical pre-auth RCE flaw in MikroTik RouterOSEN
- 07Kiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary ShutdownEN
- 08Beyond Keywords: Leveraging Generative LLMs and Label Aggregation to Classify Economic Policy Uncertainty in News ArticlesEN
- 09REM sleep paradox: Dreaming may drain the brain's energy even as fuel supply risesEN
Tous les chiffres et citations de ce texte proviennent des sources citées ci-dessous.
Les contenus ont été préparés par l'équipe de rédaction, assistée par l'IA.
Dr Hélène Fontaine
Commentaires
0- Aucun commentaire — soyez le premier.