US-Verordnung zieht die Prüfung der Lieferkette im Stromnetz bis in die Softwareebene
US-Versorger halten Beschaffungen an und verlangen von Anbietern während laufender Ausschreibungen Auskunft über die Herkunft ihrer Komponenten. Das geschieht wenige Wochen bevor das Energieministerium die Durchführungsregeln zu einer am 26. August 2026 unterzeichneten Verordnung veröffentlicht, wie SemiEngineering berichtet.
 Dr. Miriam SeidelWirtschaft, Business und Welt
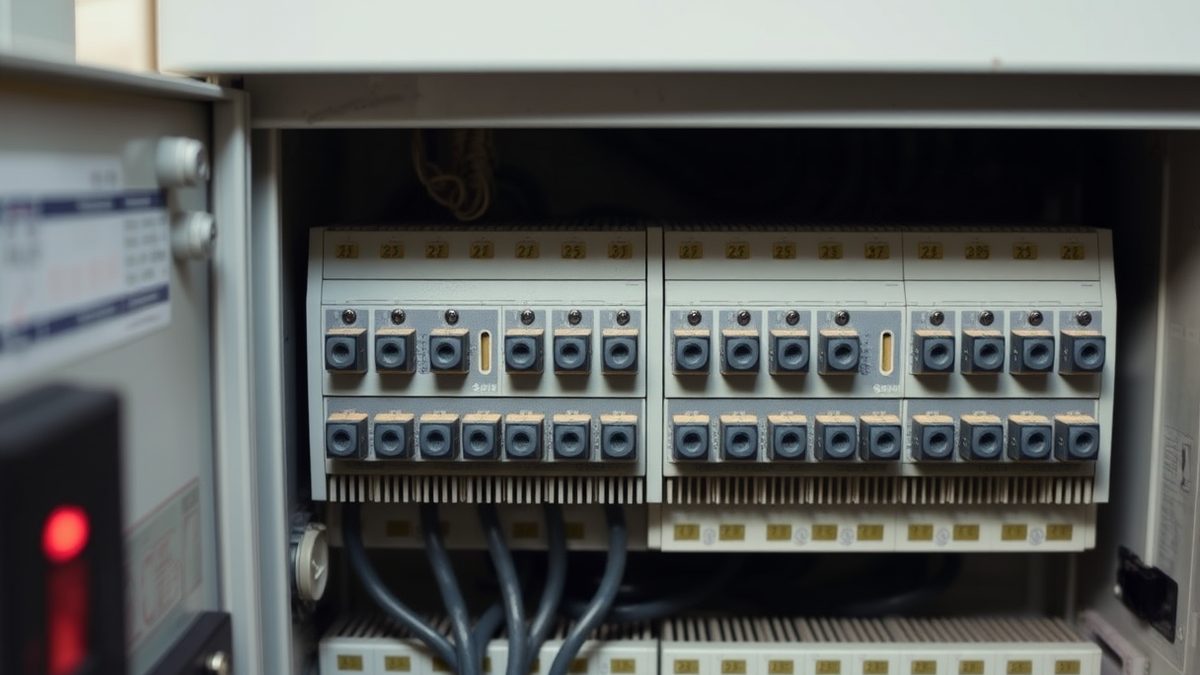
US-Versorger halten Beschaffungen an und verlangen von Anbietern während laufender Ausschreibungen Auskunft über die Herkunft ihrer Komponenten. Das geschieht wenige Wochen bevor das Energieministerium die Durchführungsregeln zu einer am 26. August 2026 unterzeichneten Verordnung veröffentlicht, wie SemiEngineering berichtet. Die Verordnung erklärt den nationalen Notstand, um riskante im Ausland hergestellte Geräte im US-Stromnetz zu verbieten oder ihren Einsatz einzuschränken. Sie erfasst Geräte in Anlagen zur Erzeugung, Übertragung oder Steuerung, die mit 69 Kilovolt oder mehr betrieben werden.
Die Geschichte der Woche ist nicht die Verordnung zum Stromnetz selbst. Es ist die Lieferkette. Am 1. Oktober berichtete EE Times von der Veranstaltung Pretzl Connect 2026 in Budapest. Dort sagte Kate Underhill, Architektin für künftige Raumfahrtantriebe bei der Europäischen Weltraumorganisation, Europas strategische Unabhängigkeit im Weltraum hänge ebenso von Halbleiterlieferketten, Satellitennetzen und 6G-Kommunikation ab wie vom Antrieb. Ihre Äußerungen treffen denselben Nerv, den die US-Verordnung berührt: Wer kontrolliert die Bauteile in kritischen Systemen.
Was die Verordnung tatsächlich erfasst
Die Verordnung betrifft große Transformatoren, netzgekoppelte Wechselrichter, Leistungsschalter, Batteriespeichersysteme, SCADA-Software und industrielle Steuerungssysteme. Geräte, die nur in der lokalen Niederspannungsverteilung eingesetzt werden, fallen nicht darunter, darunter handelsübliche Solarwechselrichter für Wohngebäude und die gewerbliche Verteilung unter 69 kV. Ein Anbieter wird bisher nicht namentlich genannt. Die Beschränkungen bleiben auf breite Gerätekategorien in Verbindung mit dem Herkunftsland begrenzt. Konkrete Vorgaben gibt es erst, wenn das Energieministerium die Durchführungsregeln veröffentlicht, die bis zum 24. Dezember 2026 fällig sind. Diese Regeln können die Form einer Liste verbotener Unternehmen, einer Positivliste vorab qualifizierter Anbieter oder beider Formen annehmen, wie SemiEngineering berichtet.
Die Definition eines erfassten ausländischen Unternehmens ist weit gefasst: jedes Unternehmen, jeder Staatsangehörige oder jede Tochtergesellschaft, die einem ausländischen Gegner gehört, von ihm kontrolliert wird oder seiner Gerichtsbarkeit unterliegt. Die Verordnung gilt für Länder, gegen die die USA ein Waffenembargo verhängt haben, darunter Russland, Iran und Nordkorea. China ist die eigentliche Sorge, denn die anderen liefern dem Stromsektor wenig. Anbieter mit Sitz in diesen Ländern, mit Eigentümern dort oder mit einer wesentlichen Abhängigkeit von Fertigung in diesen Gebieten sind direkt betroffen.
"Im Weltraum sind wir sehr konservativ, und wir haben eine sehr spezifische Umgebung für Elektronik", sagte Underhill und stellte fest, Raumfahrtsysteme lägen in der Regel "mindestens 10 Jahre hinter der Unterhaltungselektronik zurück".
Westliche und US-Anbieter sind nicht automatisch sauber. Weil die Verordnung der Lieferkette nach unten folgt, kann ein US- oder europäischer Hersteller, der kritische Unterbauteile, Chips, Kommunikationsmodule oder interne Software aus einem erfassten Gebiet bezieht, mit seinem Fertigprodukt dennoch unter die Beschränkung fallen. Die Herkunft muss über jede Stufe hinweg belegt werden, nicht nur am Gehäuse behauptet. Geschäfte nach dem 26. August 2026 können eingeschränkt werden, und der Energieminister kann verlangen, dass vor diesem Datum installierte Geräte überwacht, getrennt, ersetzt oder entfernt werden.
Hier unterscheidet sich die Verordnung von 2026 von einer Vorgängerin aus dem Jahr 2020 unter der ersten Trump-Regierung. Jene Verordnung deckte einen ähnlich weiten Bereich ab und führte zu einer einzigen Untersagungsmaßnahme, bevor sie ausgesetzt und 2021 aufgehoben wurde. Konzentrierte sich die Verordnung von 2020 auf die Herkunft der Hardware, also darauf, wer den Transformator gebaut hat und wo, so reicht die Verordnung von 2026 bis in die digitale Ebene. Sie nennt Wechselrichter, Batteriespeicher, Steuerungssysteme und industrielle Steuerungskomponenten samt ihrer Software, Firmware, Fernzugriffsmöglichkeiten und Aktualisierungsmechanismen. Bei der Compliance geht es nicht mehr darum, nachzuweisen, wo ein Gerät gebaut wurde. Die Frage ist jetzt, wie das Produkt funktioniert: seine Firmware, Signaturschlüssel, Cloud-Verbindungen und Aktualisierungspfade. Die Montage in ein anderes Land zu verlegen, löst das Problem nicht mehr.
Die Beschaffung im Weltraum zeigt denselben Druck
Underhills Äußerungen bei Pretzl Connect 2026 zeigen konkret, wie eingeschränkte Lieferketten für Käufer kleiner Mengen aussehen. Sie schilderte den Versuch der ESA, bei einem deutschen Unternehmen nur 20 Laserdioden zu bestellen, wobei der Lieferant eine Mindestbestellmenge von 10.000 Stück verlangte. Geringe Startzahlen von Satelliten hindern Käufer von Raumfahrtkomponenten daran, günstige Preise zu sichern, sagte sie. Die ESA verfolge "Spin-in"-Strategien, die Elektronik aus dem kommerziellen Massenmarkt für den Raumflug anpassen, und suche zugleich "Spin-out"-Möglichkeiten, bei denen im Weltraum erprobte Designs in kommerzielle irdische Märkte gelangen.
Exportkontrollen erschweren dieses Bemühen. Underhill sagte, europäische Satellitenentwickler stünden oft vor Compliance-Problemen im Zusammenhang mit den US International Traffic in Arms Regulations. "Wenn sich ein US-Bauteil an Ihrem Satelliten befindet, müssen Sie die US-Vorschriften einhalten", sagte sie. In ihrer Keynote nannte sie Bemühungen europäischer Hersteller, ITAR-freie Satelliten zu bauen, die jedoch immer wieder auf Hindernisse stoßen, weil bestimmte Spezialteile nur bei ausländischen Lieferanten erhältlich sind. "Wir müssen feststellen, welche Komponenten wir noch in den USA oder in China kaufen, und sehen, was wir in Europa tun können, damit wir die Kontrolle über" diese Lieferungen bekommen, sagte sie laut EE Times.
Das Bauteilproblem beschränkt sich nicht auf den Orbit. In derselben Woche gingen Sicherheitshinweise für Unternehmens- und Industrieausrüstung ein, die in oder neben kritischer Infrastruktur steht. Am Donnerstag warnte Fortinet Kunden vor einer kritischen Schwachstelle in FortiMail, die als CVE-2026-104286 geführt wird und in Zero-Day-Angriffen aktiv ausgenutzt wird, um nicht autorisierten Code oder Befehle auf anfälligen Geräten auszuführen, wie BleepingComputer berichtete. Die Lücke ist mit einem CVSS-Wert von 9.8 als kritisch eingestuft und betrifft FortiMail 8.0.0 bis 8.0.1, 7.6.0 bis 7.6.6, 7.4.0 bis 7.4.8 und 7.2.0 bis 7.2.9, wie aus Fortinets Hinweis hervorgeht. Gwendal Guégniaud aus Fortinets Product Security Team entdeckte sie intern. Für betroffene Installationen der Versionen 7.4, 7.6 und 8.0 lagen zum Zeitpunkt des Hinweises noch keine Sicherheitsupdates vor.
Am 30. September teilte Cisco mit, Angreifer nutzten eine neue kritische Zero-Day-Schwachstelle in Cisco Catalyst SD-WAN Manager aus, dem System, mit dem Unternehmen ihre Cisco-SD-WAN-Netze verwalten, wie The Hacker News berichtete. Die Lücke CVE-2026-76504 könnte einem entfernten Angreifer ohne Anmeldung erlauben, die API des Managers als Administrator zu nutzen. Sie hat einen CVSS-Wert von 9.8 von 10 und sitzt in dem Teil der API, der Anmeldesitzungen verarbeitet. Korrigierte Versionen sind verfügbar, einen Workaround gibt es nicht. Cisco erklärte, sein Product Security Incident Response Team habe im September 2026 "von der aktiven Ausnutzung dieser Schwachstelle erfahren", und die Lücke sei entdeckt worden, während das Technical Assistance Center einen Supportfall bearbeitete. Der Hinweis sagt nicht, wie viele Kunden angegriffen wurden, wann die Angriffe begannen, wer sie ausführte oder was die Angreifer mit dem Zugriff taten.
Zwei Tage zuvor nahm CISA zwei kritische Schwachstellen in Citrix NetScaler ADC und Gateway nach Berichten über aktive Ausnutzung in seinen Katalog bekannter ausgenutzter Schwachstellen auf, wie The Hacker News berichtete. CVE-2026-88771 mit einem CVSS-Wert von 9.5 ist eine Schwachstelle bei der Eingabevalidierung, die einem nicht authentifizierten Angreifer beliebige Befehle ausführen lassen könnte. CVE-2026-88772, ebenfalls 9.5, könnte die Ausführung von entferntem Code oder einen Denial-of-Service ermöglichen und setzt voraus, dass die DTLS-Konfiguration aktiviert ist, eine Option, die auf VPN-virtuellen Servern standardmäßig eingeschaltet ist. CISA erklärte, es habe Berichte und Bedrohungsinformationen von Partnern erhalten, die bestätigen, dass Bedrohungsakteure die Schwachstellen weltweit aktiv ausnutzen, und setzte den zivilen Bundesbehörden der Exekutive eine Frist bis zum 30. September 2026 für die Behebung.
Die Ebene der Überprüfung
Unter der Politik und den Patches liegt ein Messproblem. Ein am 25. September bei arXiv eingereichtes Papier von Paul Trust beschreibt die Anpassung großer Sprachmodelle für die wirtschaftliche Beobachtung im öffentlichen Sektor, um automatisch festzustellen, ob ein Artikel die wirtschaftspolitische Unsicherheit behandelt, und um ihre konkrete Art zu bestimmen. Der Autor argumentiert, frühere Studien stützten sich entweder auf Schlüsselwörter, was oft zu vielen Fehlalarmen führe, oder auf Verfahren des maschinellen Lernens, die große Mengen hochwertiger menschlich annotierter Daten benötigen, deren Beschaffung teuer und zeitaufwendig sei. Der vorgeschlagene Ansatz nutzt schwache Überwachung, bei der generative LLMs durch Prompting synthetische Labels erzeugen, dazu Verfahren zur Mehrfachlabel- und hierarchischen Klassifikation von Artikeln zur EPU.
Für jeden, der verfolgen will, wie Lieferkettenpolitik tatsächlich ankommt, ist dieser Unterschied wichtig. Der Text der Netzverordnung nennt keinen einzigen Anbieter, und die erfassten Kategorien sind weit. Die bis zum 24. Dezember 2026 fälligen Durchführungsregeln entscheiden, ob die Compliance zu einer Liste verbotener Unternehmen, einer Positivliste vorab qualifizierter Anbieter oder beidem wird. Bis dahin bleiben Versorgern und ihren Lieferanten nur die Kategorien und das Herkunftsland, und sie müssen ihre eigenen Anbieter fragen, woher Firmware, Signaturschlüssel und Aktualisierungspfade kommen.
Quellen
9- 01US Executive Order On Energy Grid Supply Chain SecurityEN
- 02Europe's Space Industry Seeks Greater Supply Chain ControlEN
- 03Fortinet warns of critical FortiMail flaw exploited in zero-day attacksEN
- 04Cisco Warns of Attackers Exploiting Critical Authentication Bypass in SD-WAN ManagerEN
- 05CISA Says Attackers Are Exploiting Two Critical Citrix NetScaler Flaws GloballyEN
- 06CISA warns of critical pre-auth RCE flaw in MikroTik RouterOSEN
- 07Kiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary ShutdownEN
- 08Beyond Keywords: Leveraging Generative LLMs and Label Aggregation to Classify Economic Policy Uncertainty in News ArticlesEN
- 09REM sleep paradox: Dreaming may drain the brain's energy even as fuel supply risesEN
Alle Zahlen und Zitate in diesem Text stammen aus den unten genannten Quellen.
Die Materialien wurden vom Redaktionsteam mit Unterstützung von KI erstellt.
Dr. Miriam Seidel
Kommentare
0- Noch keine Kommentare — seien Sie der Erste.