CFPB kann laut Aufsichtsmeldung nicht bestätigen, dass zurückgelassene Büroausstattung sicher ist
Das US-Verbraucherschutzbüro CFPB hat seiner Generalinspektion mitgeteilt, es könne nicht bestätigen, ob die IT-Ausstattung in vier geschlossenen Büros und die darauf befindlichen Daten sicher sind. Die Behörde veröffentlichte die dringende Verwaltungswarnung am Mittwoch.
 Dr. Miriam SeidelWirtschaft, Business und Welt
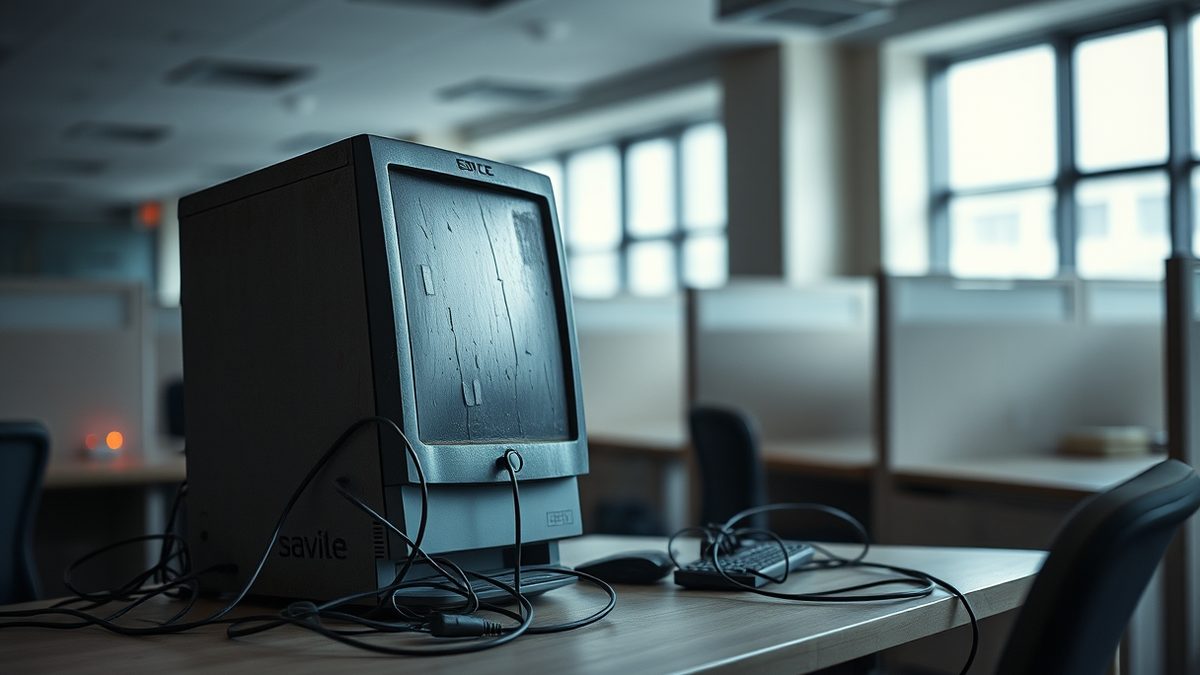
J.J. McCorvey von Bloomberg berichtete zuerst über die Warnung. Sie betrifft Hardware, die zurückblieb, als das Büro Anfang 2025 die Mietverträge für seine Standorte in New York, Chicago, San Francisco und Atlanta beendete. Die Generalinspektion für den Federal Reserve Board und die CFPB stieß bei ihrer jährlichen Prüfung der Cybersicherheit auf das Problem.
Die Aufsicht schrieb, die CFPB habe „keine Möglichkeit zu wissen“, ob jemand auf die Hardware oder die sensiblen Daten darauf zugegriffen, sie verändert oder entfernt hat. Sie warnte, auf den Geräten könnten Verbraucherbeschwerden, Finanzdaten und vertrauliche Aufsichtsunterlagen liegen.
Sechzehn Monate ohne Plan
Die Warnung hält den Zeitablauf fest. Die CFPB mietete die Büros von der General Services Administration, die die physische Sicherheit übernahm, als die Mietverträge im Februar 2025 endeten. Im September desselben Jahres stellte das Büro die Zahlungen für die Netzanschlüsse der Standorte ein. Bis März 2026 war es noch immer nicht vollständig ausgezogen. Im Juni sagten Verantwortliche den Prüfern, niemand habe die Geräte kontrolliert. Im September erklärten sie, es gebe weiterhin keinen genehmigten Plan und keinen Zeitrahmen, und verwiesen auf Rechtsstreitigkeiten und Reisegenehmigungen.
Das Büro sagte zu, alle Geräte zu finden und zu sichern. Dass es einem höheren Risiko für Datenschutzverletzungen ausgesetzt sei, wies es in einem Schreiben vom 18. September zurück. „In den Regionalbüros stehen keine Datenbanken mit sensiblen Daten“, schrieb Chief Information Officer Christopher Chilbert. Die Geräte hätten vor allem Netzwerke, Internetzugang und Verwaltungsarbeit getragen. Das Büro hat begonnen, die IT in jedem ehemaligen Standort zu räumen, einen Standort nach dem anderen, und wollte bis zum 30. September fertig sein.
Russell Vought ordnete die Schließungen an. Er leitete das Büro damals. Die Beschäftigten wurden im Februar 2025 angewiesen, die Arbeit einzustellen und zu Hause zu bleiben, kurz nachdem Donald Trump ins Amt zurückgekehrt war. Seitdem hat die CFPB die Aufsicht über Banken und Kreditgeber zurückgefahren und Durchsetzungsverfahren im Wert von Hunderten Millionen Dollar eingestellt. Die Regierung will nach Angaben von Bloomberg die Hälfte der verbliebenen 1.100 Beschäftigten streichen. Die Bundesstaaten versuchen, die Lücke zu füllen: Im Juli einigten sich 46 Staaten mit Block in einem Betrugsfall um Cash App, einer Art von Verfahren, die früher das Büro geführt hat.
Dieser Rückzug ist wichtig für die größere Frage dieses Textes. Der Schutz personenbezogener Daten stützt sich in den USA seit jeher auf ein Zusammenspiel von Bundesbehörden, Generalstaatsanwälten der Staaten und privaten Klagen. Wenn eine Behörde die Ermittlungen einstellt und zugleich den Überblick über ihre eigene Hardware verliert, wird das Sicherheitsnetz dünner. Ein einzelner dramatischer Fehlschlag ist das nicht.
Frankreich: sieben Wochen Stille
Die ausführlichste Aufarbeitung eines aktuellen Durchsetzungsfalls kommt aus Frankreich. Ein Angreifer nutzte gestohlene Passwörter von Beschäftigten der DGFIP, der Steuerverwaltung hinter impots.gouv.fr, und entwendete im Juni und Juli Steuerdaten von Hunderttausenden Steuerzahlern und Unternehmen. Weder die Steuerverwaltung noch die nationale Cybersicherheitsbehörde ANSSI bemerkten, dass die Daten abflossen. Der Bericht von ANSSI, am Dienstag veröffentlicht und von The Hacker News aufgegriffen, bezeichnet den Angriff als wenig ausgefeilt. Er habe funktioniert, weil der Schutz der Anmeldung schwach war, die Netze schlecht getrennt waren und die Überwachung Lücken hatte.
Die Zahlen sind konkret. Die gestohlenen Daten betreffen etwas mehr als 350.000 Privatpersonen und etwas mehr als 250.000 Unternehmen, teilt die DGFIP mit. Die eigenen Onlinekonten und Passwörter der Steuerzahler wurden nicht kompromittiert. Bei Privatpersonen umfassen die möglicherweise eingesehenen oder kopierten Daten die Steuer-ID, Kontaktdaten, Familienstand, das Referenzsteueraufkommen und den Quellensteuersatz sowie eine Liste der mit der DGFIP ausgetauschten Nachrichten. Bei weniger als 250 Personen können die Nachrichten selbst entwendet worden sein. Bei Unternehmen umfasst die Beute Firmennamen, die SIREN-Registriernummer, die Adresse und grundlegende Nachrichtendetails; bei weniger als 2.076 Unternehmen kann der Inhalt von Nachrichten eingesehen worden sein.
Bekannt wurde der Diebstahl am 12. August, als der Angreifer ihn in einem Onlineforum für sich reklamierte, sieben Wochen nachdem die erste Charge abgeflossen war. Premierminister Sébastien Lecornu bat ANSSI daraufhin um eine gründliche Prüfung. Im August bot das für die DGFIP zuständige Ministerium eine andere Erklärung an. Die Zugriffskontrollen hätten den Diebstahl nicht aufgedeckt, hieß es, „wegen der Ausgereiftheit des Angriffs“. Dieser Darstellung widerspricht der Behördenbericht nun. Der Angreifer nutzte zwei Wege. Der erste begann mit verdächtigen Anmeldungen Anfang Mai und beruhte auf mehreren Dutzend Passwörtern von DGFIP-Beschäftigten, die über drei Monate gestohlen wurden, vermutlich durch Infostealer auf Rechnern, die die DGFIP nicht verwaltete. Zwei Portale, PIGP und ADER, verlangten nur ein Passwort. Der Angreifer gelangte über kompromittierte Systeme des Bildungsministeriums in das Regierungsnetz RIE, und sensible DGFIP-Anwendungen waren nicht vom Rest dieses Netzes getrennt. Der zweite Weg führte über APEX, ein Partnerportal für Notare und Landvermesser, und ein kompromittierter Rechner eines Vermessers könnte dem Angreifer erlaubt haben, einen Einmalcode zu umgehen.
Bußgelder kommen, Daten fließen weiter
Regulierer anderswo treiben Strafen voran, mit gemischten Signalen beim Ausmaß. Am 21. September verhängte die irische Datenschutzaufsicht gegen Google eine Geldbuße von 403.000.000 Euro wegen unrechtmäßiger Nutzung von Standortdaten, über die mehrere Medien berichteten, darunter Lawxy AI und Compliance Week. In derselben Woche eröffnete der Europäische Datenschutzausschuss die Konsultation zu einem neuen Rahmen für GDPR-Bußgelder; Pinsent Masons berichtet, künftige Bußgelder sollen innerhalb der EU gleichmäßiger ausfallen. Kleinere Fälle zeigen dieselbe Maschinerie auf nationaler Ebene: Italiens Garante verhängte gegen La Patria eine Geldbuße von 39.000 Euro wegen Beschäftigtendaten, meldet dataguidance.com, und Polens UODO belegte einen Unternehmer mit 31.507 Zloty, weil er nicht kooperierte, laut CEO Magazyn. MLex berichtet, Fnac Darty drohe in einem französischen Cookie-Fall eine Geldbuße von 10.000.000 Euro.
Außerhalb Europas zeigt sich ein Muster aus Durchsetzung mit neuen Zähnen. Südkoreas überarbeitetes Gesetz über Informations- und Kommunikationsnetze trat am 1. Oktober in Kraft, mit Strafen von bis zu 3 Prozent des Umsatzes für Firmen mit wiederholten Cybervorfällen, berichten 디지털투데이 und thelec.net. Brasiliens Regulierer belegte TikTok-Eigentümer ByteDance im August mit einer Geldbuße von 29.800.000 Dollar wegen Daten von 8.000.000 Teenagern. In den USA beendete ein Urteil des Supreme Court im Juli die Unabhängigkeit der FTC, was mehrere Kommentatoren als Öffnung einer Durchsetzungslücke beschrieben; die FCC hat den Supreme Court gebeten, die Bußgelder zu Standortdaten nicht erneut zu prüfen, meldete Broadband Breakfast am 1. Oktober.
Zwei Dinge verbinden diese Fälle. Erstens sind die Bußgelder, über die Schlagzeilen berichten, selten die, die Verhalten am schnellsten ändern; der französische Steuerdatendiebstahl fiel durch die Prahlerei des Angreifers auf, nicht durch Überwachung. Zweitens geht es rechtlich zunehmend darum, was Organisationen nach einem Vorfall sagen. Die CFPB bestreitet, dass zurückgelassene Geräte das Risiko einer Datenschutzverletzung erhöhen. Das französische Ministerium schob es auf die Ausgereiftheit des Angreifers, und die eigene Behörde dokumentierte später schwache Passwörter und flache Netze. Keine der beiden Aussagen ist eine Geldbuße. Beide stehen nun aktenkundig.
Anderswo verschiebt sich die Last der Durchsetzung zur Seite. Das Verbraucherschutzbüro von New York erzielte einen richtungsweisenden Vergleich mit DoorDash, den Mayer Brown als Bestätigung einer aggressiven Durchsetzungshaltung beschreibt. Connecticuts Regeln zu Datenschutz und KI-Compliance werden ausgeweitet, meldet jdsupra.com. Die Konsultation des Europäischen Datenschutzausschusses zum Bußgeldrahmen endet vor dem Hintergrund uneinheitlicher nationaler Praxis, und Compliance Week merkt an, dass die Regulierer wollen, dass die Zahlen zusammenlaufen.
Was keiner der jüngsten Fälle klärt, ist das ursprüngliche Problem. Daten sammeln sich auf Hardware, in Portalen und in Nachrichtenwerkzeugen weiter an, lange nachdem eine Organisation aufgehört hat, sich darum zu kümmern. Die CFPB-Warnung, die französische Prüfung und das Eingeständnis der EU, dass nur 36 Prozent der Websites die nach den Energieeffizienzregeln erforderlichen Daten offenlegen, weisen in dieselbe Richtung: Die Berichtsebene ist dünner, als die Compliance-Ebene annimmt.
Quellen
15- 01CFPB can't say if data on abandoned office kit is safe, watchdog findsEN
- 02French Tax Data Theft Using Stolen Staff Passwords Went Undetected for Seven WeeksEN
- 03EU accused of hiding environmental impact of data centersEN
- 04EU pressures Big Tech to go green with new data center sustainability labelEN
- 05Globe Telecom bets $1B on data centers as the Philippines positions for hyperscale boomEN
- 06Data Center On-Site Power Brings Pollution Risks Closer to HomeEN
- 07Efforts to Curb Data Center Speculation Gain Ground Across the USEN
- 08ByteDance grabs one-fifth of China's data centre capacity as AI drives infrastructure boomEN
- 09Cloudflare launches Data Platform with bland 'Basin' branding, promise of fewer feesEN
- 10Google thinks SpaceX's Starship has to launch 1,800 times before space data centers get off the groundEN
- 11Meta dodges billions in US taxes by calling its AI data centers experimentsEN
- 12Nebius signs 50MW lease with AIB Data CentersEN
- 13Your LG TV is constantly collecting your data - here's how to stop itEN
- 14Federal Reserve Board issues enforcement action with former employee of Sandy Spring BankEN
- 15Federal Reserve Board issues enforcement actions with former employee of Northstar Bank, former employee of American Express Travel Related Services Company, InEN
Alle Zahlen und Zitate in diesem Text stammen aus den unten genannten Quellen.
Die Materialien wurden vom Redaktionsteam mit Unterstützung von KI erstellt.
Dr. Miriam Seidel
Kommentare
0- Noch keine Kommentare — seien Sie der Erste.