CFPB nie potwierdza, że porzucony sprzęt jest bezpieczny. Alert nadzoru
Amerykańskie Biuro Ochrony Finansów Konsumentów (CFPB) poinformowało swojego inspektora generalnego, że nie potrafi potwierdzić, czy sprzęt IT pozostawiony w czterech zamkniętych biurach, ani żadne dane na nim, są bezpieczne. Agencja wydała pilny alert zarządczy w środę.
 Ewa NowickaGospodarka, biznes i świat
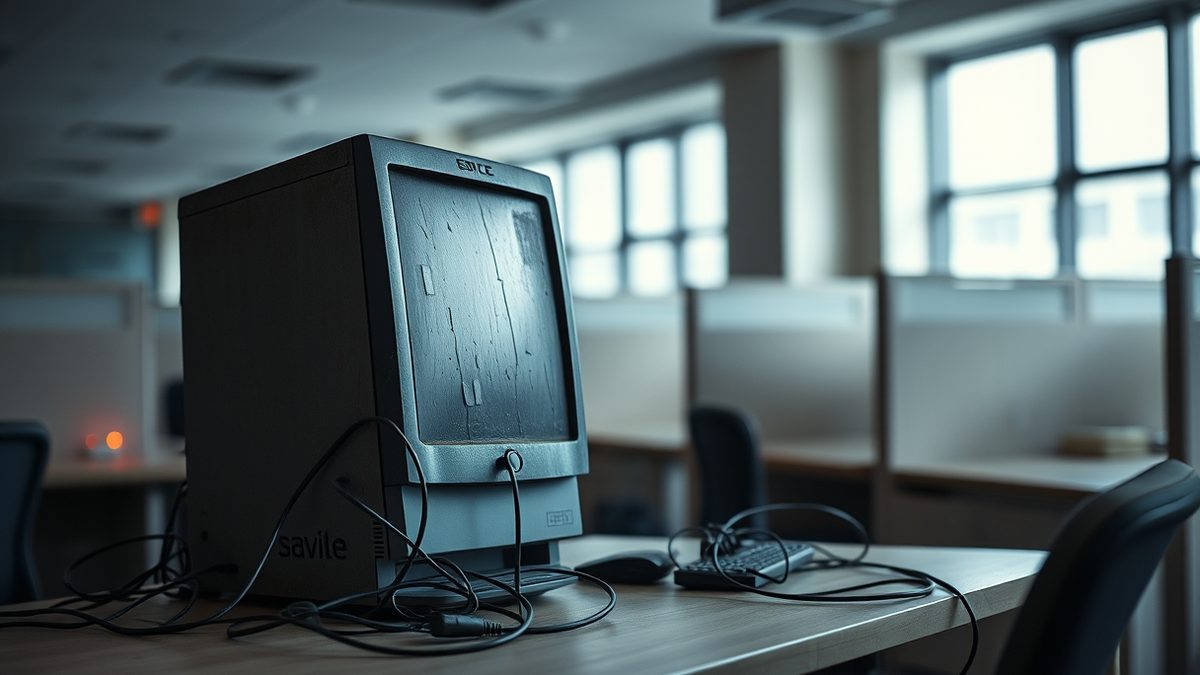
Jako pierwszy o ostrzeżeniu napisał J.J. McCorvey z Bloomberga. Dotyczy ono sprzętu porzuconego, gdy biuro zakończyło najem w Nowym Jorku, Chicago, San Francisco i Atlancie na początku 2025 roku. Problem wykrył inspektor generalny Rady Rezerwy Federalnej i CFPB podczas dorocznego audytu cyberbezpieczeństwa.
Nadzór napisał, że CFPB nie ma „żadnego sposobu, by wiedzieć”, czy ktoś uzyskał dostęp do sprzętu, zmienił go lub zabrał, ani czy sięgnął po wrażliwe dane, które się na nim znajdują. Ostrzegł, że urządzenia mogą zawierać skargi konsumentów, dane finansowe i poufne akta nadzorcze.
Szesnaście miesięcy bez planu
Alert opisuje przebieg wydarzeń. CFPB wynajmowało biura od General Services Administration, która przejęła ochronę fizyczną, gdy umowy najmu wygasły w lutym 2025 roku. We wrześniu biuro przestało płacić za łącza sieciowe w tych lokalizacjach. Do marca 2026 roku wciąż nie wyprowadziło się całkowicie. W czerwcu urzędnicy powiedzieli audytorom, że nikt nie sprawdził sprzętu. We wrześniu stwierdzili, że nadal nie ma zatwierdzonego planu ani harmonogramu, powołując się na postępowania sądowe i zgody na wyjazdy.
Biuro zgodziło się odnaleźć i zabezpieczyć cały sprzęt. Odrzuciło jednak twierdzenie, że grozi mu wyższe ryzyko naruszenia, w piśmie z 18 września. „W biurach regionalnych nie ma baz danych z wrażliwymi informacjami” – napisał dyrektor ds. informacji Christopher Chilbert. Dodał, że sprzęt służył głównie do sieci, dostępu do internetu i pracy administracyjnej. Biuro zaczęło usuwać IT z każdego dawnego biura, po jednym obiekcie, i chciało skończyć do 30 września.
Zamknięcia zarządził Russell Vought. Wtedy kierował biurem. W lutym 2025 roku, krótko po powrocie Donalda Trumpa do władzy, pracownikom kazano przerwać pracę i zostać w domach. Od tego czasu CFPB ograniczyło nadzór nad bankami i pożyczkodawcami oraz umorzyło sprawy egzekucyjne warte setki milionów dolarów. Administracja planuje zwolnić połowę z pozostałych 1 100 pracowników, podaje Bloomberg. Stany próbowały wypełnić lukę: w lipcu 46 stanów zawarło ugodę z Block w sprawie oszustw w Cash App, czyli typu sprawy, którą kiedyś prowadziło biuro.
To wycofanie ma znaczenie dla szerszego pytania w tej historii. Egzekwowanie ochrony danych w USA zawsze opierało się na mieszance agencji federalnych, prokuratorów generalnych stanów i sporów prywatnych. Gdy jedna agencja przestaje prowadzić postępowania, a dodatkowo traci kontrolę nad własnym sprzętem, praktyczny skutek jest taki, że siatka bezpieczeństwa staje się rzadsza, a nie że następuje jedna dramatyczna awaria.
Francja: siedem tygodni ciszy
Najbardziej szczegółowy ostatni bilans egzekwowania pochodzi z Francji. W czerwcu i lipcu napastnik użył skradzionych haseł pracowników DGFIP, administracji podatkowej obsługującej impots.gouv.fr, i wykradł dane podatkowe setek tysięcy podatników i firm. Ani administracja podatkowa, ani krajowa agencja cyberbezpieczeństwa ANSSI nie zauważyły, że dane opuszczają system. Raport ANSSI, opublikowany we wtorek i opisany przez The Hacker News, mówi, że atak nie był wyrafinowany. Udał się z powodu słabej ochrony logowania, źle rozdzielonych sieci i luk w monitorowaniu.
Liczby są konkretne. Skradzione dane dotyczą nieco ponad 350 000 osób i nieco ponad 250 000 firm, podaje DGFIP. Konta internetowe podatników i ich hasła nie zostały przejęte. W przypadku osób fizycznych dane, które mogły zostać przejrzane lub skopiowane, obejmują identyfikator podatkowy, dane kontaktowe, sytuację rodzinną, referencyjny dochód do opodatkowania i stopę poboru podatku, a także listę wiadomości wymienionych z DGFIP. U mniej niż 250 osób mogły zostać zabrane same wiadomości. W przypadku firm chodzi o nazwę, numer rejestracyjny SIREN, adres i podstawowe informacje o wiadomościach; u mniej niż 2 076 firm mogła zostać zobaczona treść wiadomości.
Kradzież wyszła na jaw 12 sierpnia, gdy napastnik przyznał się do niej na forum internetowym, siedem tygodni po zabraniu pierwszej partii. Premier Sébastien Lecornu poprosił wtedy ANSSI o pogłębiony audyt. W sierpniu ministerstwo nadzorujące DGFIP podało inne wyjaśnienie. Stwierdziło, że kontrole dostępu nie ujawniły kradzieży „z powodu wyrafinowania ataku”, czemu raport agencji teraz przeczy. Napastnik użył dwóch dróg. Pierwsza zaczęła się od podejrzanych logowań na początku maja i opierała się na kilkudziesięciu hasłach pracowników DGFIP kradzionych przez trzy miesiące, prawdopodobnie przez infostealery na maszynach, których DGFIP nie zarządzało. Dwa portale, PIGP i ADER, wymagały tylko hasła. Napastnik dotarł do rządowej sieci RIE przez przejęte systemy ministerstwa edukacji, a wrażliwe aplikacje DGFIP nie były oddzielone od reszty tej sieci. Druga droga prowadziła przez APEX, portal partnerski używany przez notariuszy i geodetów, a przejęty komputer geodety mógł pozwolić napastnikowi ominąć jednorazowy kod.
Grzywny przychodzą, dane wciąż krążą
Regulatorzy w innych krajach przechodzą do kar, choć sygnały co do ich skali są mieszane. 21 września irlandzki organ ochrony danych ukarał Google grzywną 403 mln euro za niewłaściwe wykorzystanie danych o lokalizacji, o czym pisało kilka mediów, w tym Lawxy AI i Compliance Week. W tym samym tygodniu Europejska Rada Ochrony Danych otworzyła konsultacje nad nowymi ramami karania w RODO, a Pinsent Masons podaje, że przyszłe grzywny mają być bardziej równomierne w całej UE. Mniejsze sprawy pokazują ten sam mechanizm na poziomie krajowym: włoski Garante ukarał La Patria grzywną 39 000 euro za dane pracowników, podaje dataguidance.com, a polski UODO ukarał przedsiębiorcę kwotą 31 507 złotych za brak współpracy, według CEO Magazyn. MLex poinformował, że Fnac Darty grozi grzywna 10 mln euro w francuskiej sprawie dotyczącej plików cookie.
Poza Europą widać egzekwowanie z nowymi zębami. Znowelizowana południowokoreańska ustawa o sieciach informacyjno-komunikacyjnych weszła w życie 1 października i przewiduje kary do 3 procent przychodu dla firm, które powtarzają incydenty cybernetyczne, podają 디지털투데이 i thelec.net. Brazylijski regulator ukarał w sierpniu właściciela TikToka, ByteDance, grzywną 29,8 mln dolarów za dane należące do 8 000 000 nastolatków. W USA niezależność FTC zakończyło lipcowe orzeczenie Sądu Najwyższego, które kilku komentatorów opisało jako otwarcie luki w egzekwowaniu; FCC poprosiła Sąd Najwyższy, by ponownie nie rozpatrywał kar za dane o lokalizacji, podał Broadband Breakfast 1 października.
Te sprawy łączą dwie rzeczy. Po pierwsze, grzywny, które trafiają na nagłówki, rzadko najszybciej zmieniają zachowania; francuski wyciek podatkowy wykryła chełpliwość samego napastnika, nie monitoring. Po drugie, odpowiedzialność prawna coraz częściej dotyczy tego, co organizacje mówią po incydencie. CFPB zaprzecza, że porzucony sprzęt zwiększa ryzyko naruszenia. Francuskie ministerstwo zwaliło winę na wyrafinowanie napastnika, a jego własna agencja udokumentowała później słabe hasła i płaskie sieci. Żadne z tych twierdzeń nie jest grzywną. Oba są teraz w protokole.
W innych miejscach ciężar egzekwowania przesuwa się w bok. Biuro ochrony konsumentów stanu Nowy Jork zawarło przełomową ugodę z DoorDash, którą Mayer Brown opisał jako potwierdzenie agresywnej postawy w egzekwowaniu. Zasady zgodności w zakresie prywatności i AI w Connecticut się rozszerzają, podaje jdsupra.com. Konsultacje Europejskiej Rady Ochrony Danych nad ramami karania kończą się na tle nierównej praktyki krajowej, a Compliance Week zauważył, że regulatorzy chcą zbieżności liczb.
Żadna z ostatnich spraw nie rozstrzyga pierwotnego problemu. Dane gromadzą się na sprzęcie, w portalach i w narzędziach do wiadomości długo po tym, jak organizacja przestaje się nimi interesować. Alert CFPB, francuski audyt i samo przyznanie UE, że tylko 36 procent stron ujawnia wymagane dane w ramach przepisów o efektywności energetycznej, wskazują w tę samą stronę: warstwa raportowania jest cieńsza, niż zakłada warstwa zgodności.
Źródła
15- 01CFPB can't say if data on abandoned office kit is safe, watchdog findsEN
- 02French Tax Data Theft Using Stolen Staff Passwords Went Undetected for Seven WeeksEN
- 03EU accused of hiding environmental impact of data centersEN
- 04EU pressures Big Tech to go green with new data center sustainability labelEN
- 05Globe Telecom bets $1B on data centers as the Philippines positions for hyperscale boomEN
- 06Data Center On-Site Power Brings Pollution Risks Closer to HomeEN
- 07Efforts to Curb Data Center Speculation Gain Ground Across the USEN
- 08ByteDance grabs one-fifth of China's data centre capacity as AI drives infrastructure boomEN
- 09Cloudflare launches Data Platform with bland 'Basin' branding, promise of fewer feesEN
- 10Google thinks SpaceX's Starship has to launch 1,800 times before space data centers get off the groundEN
- 11Meta dodges billions in US taxes by calling its AI data centers experimentsEN
- 12Nebius signs 50MW lease with AIB Data CentersEN
- 13Your LG TV is constantly collecting your data - here's how to stop itEN
- 14Federal Reserve Board issues enforcement action with former employee of Sandy Spring BankEN
- 15Federal Reserve Board issues enforcement actions with former employee of Northstar Bank, former employee of American Express Travel Related Services Company, InEN
Wszystkie liczby i cytaty w tym tekście pochodzą z poniższych źródeł. Nie dopisujemy danych, których w źródłach nie ma.
Materiały zostały przygotowane przez zespół redakcyjny wspierane przez AI.
Ewa Nowicka
Komentarze
0- Brak komentarzy — bądź pierwszy.