Il Regno Unito propone pene fino a 14 anni per i cavi sottomarini, mentre l'Asia-Pacifico scrive le proprie regole
Il governo britannico ha pubblicato il 28 ottobre un libro bianco che propone fino a 14 anni di carcere per chi danneggia intenzionalmente i cavi sottomarini, oltre a multe senza limite. Le proposte arrivano mentre a Singapore, in Giappone e in India prendono forma nuovi regimi di licenza e conformità.
 Dott. Elena RicciEconomia, business e mondo
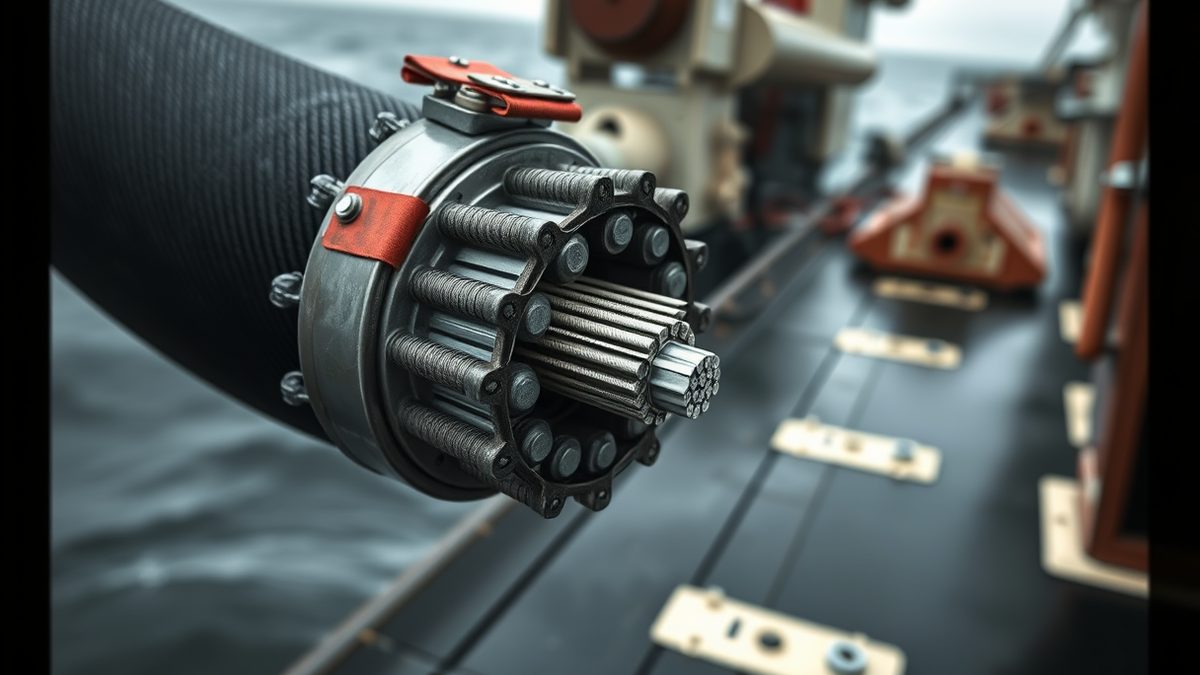
Il Regno Unito affianca sanzioni penali alle regole sui cavi sottomarini
Il libro bianco sostituirebbe il Submarine Telegraph Act 1885 e aggiornerebbe il Telecommunications (Security) Act 2021 e il Communications Act 2003. Il danneggiamento intenzionale potrebbe costare fino a 14 anni di carcere, la condotta imprudente fino a 10 anni, la negligenza grave fino a due anni. Gli operatori che rifiutano un ordine del governo rischiano multe fino a 17.000.000 di sterline o al 10% del fatturato globale.
Gli obblighi riguardano il rischio fisico e operativo, non solo le minacce informatiche, e i regimi britannico e asiatico-pacifico fissano soglie diverse. Un operatore multinazionale dovrà tenere sotto controllo più mappe di conformità contemporaneamente. Le misure britanniche restano proposte in un libro bianco, non legge in vigore.
Nel Regno Unito approdano più di 64 cavi sottomarini attivi, tra cui 45 sistemi internazionali e 19 nazionali. Trasportano il 99% del traffico internazionale di dati britannico, secondo le stime del governo. Nell'aprile 2026 il governo ha accusato sottomarini russi di un'operazione occulta attorno a cavi e condotte a nord del Regno Unito.
Singapore concede licenze a data centre e provider cloud
Il Parlamento ha approvato il Digital Infrastructure Bill il 7 ottobre 2026 e l'Atto dovrebbe entrare in vigore per fasi nel 2027. La licenza per le grandi infrastrutture digitali copre i servizi commerciali di data centre con un carico IT critico di almeno 10 megawatt al servizio di soggetti non correlati. I provider cloud con almeno 100.000.000 di dollari di Singapore di ricavi medi annui da utenti di Singapore nei tre anni precedenti hanno bisogno della stessa licenza. Il disegno di legge integra il Cybersecurity Act 2018.
Una licenza separata per i data centre si applica a partire da 3 megawatt e comporta requisiti di sostenibilità ambientale. L'economia digitale di Singapore valeva il 18,6% del PIL nel 2024.
Le regole dell'Asia-Pacifico passano dalle linee guida ai controlli vincolanti
Gli standard unificati giapponesi per la cybersicurezza delle infrastrutture critiche sono entrati in vigore il 1° ottobre 2026. Il National Cybersecurity Office ha confermato la data. Sono stati adottati il 31 luglio, con le linee guida di settore arrivate l'11 settembre. Le Cyber Security in Power Sector Regulations, 2026 dell'India sono state notificate il 31 luglio e sono comparse sul sito della Central Electricity Authority il 12 agosto.
Un rapporto OT-ISAC aggiornato al 20 ottobre separa i controlli vincolanti dalle ispezioni di vigilanza e dalle strategie non vincolanti. Elenca anche il Cybersecurity Code of Practice 2026 di Singapore tra le misure regionali. OT-ISAC invita gli operatori a mappare i requisiti sui controlli OT esistenti, a valutare le dipendenze dai fornitori e a prepararsi agli audit.
Gli obblighi di conformità si allargano e l'AI aggiunge un nuovo test
Secondo le proposte britanniche, gli operatori dei cavi sottomarini dovrebbero individuare e gestire i rischi per le proprie infrastrutture. Le linee guida di Singapore chiedono una supervisione a livello di consiglio di amministrazione sulla resilienza operativa. Chiedono anche soglie di tolleranza al rischio documentate. La valutazione 2026 del National Cyber Security Centre britannico aggiunge un altro test: l'AI accelera la ricognizione, lo sfruttamento delle vulnerabilità e gli attacchi alle infrastrutture critiche legacy, e le implementazioni di AI aggiungono superfici sfruttabili.
La stessa valutazione afferma che le prove pubbliche non stabiliscono un miglioramento rappresentativo e verificato in modo indipendente del tempo medio di rilevamento, del tempo medio di risposta o dei tassi di falsi negativi grazie ai centri operativi di sicurezza basati sull'AI. Il discorso vale per gli ambienti energetici, marittimi e di controllo industriale. I regolatori scrivono gli obblighi prima che quella base di prove si consolidi.
Cosa succede ora
Le regole indiane per il settore elettrico entrano in vigore in generale il 1° aprile 2027, con alcune clausole rimandate a ordinanze successive. OT-ISAC consiglia agli operatori di verificare l'applicabilità rispetto alla legislazione primaria e alle indicazioni ufficiali del regolatore prima di trattare una policy come obbligo di conformità.
Fonti
13- 01UK Proposes Tougher Laws to Protect Subsea Cable SystemsEN
- 02Singapore's new rules for digital infrastructureEN
- 03OT-ISAC tracks 2026 Asia-Pacific cybersecurity policy shifts affecting critical infrastructure, OT and industrial operationsEN
- 04Artificial Intelligence in Critical Infrastructure SOCs: Force Multiplier - Attack Surface and Operational Resilience Through 2030EN
- 05Critical Infrastructure Protection Market Surges to $206.31 billion at a CAGR 5.2% by 2031 | Report by MarketsandMarkets™ - Yahoo FinanceEN
- 06Binance breach puts custody at center of crypto infrastructure tradeEN
- 07AI in Public Administration and Critical Infrastructure Protection: Ukraine Expands Cooperation with EuropeEN
- 08Sponsored: Why flow measurement is emerging as a critical design consideration in liquid cooled data centersEN
- 09Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 10Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command BackdoorsEN
- 11Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on ServersEN
- 12Hackers Actively Exploit Highly Critical Drupal Commerce Core Authorization Bypass FlawEN
- 13Russia arrests two men who ran a website for train enthusiastsEN
Tutti i numeri e le citazioni di questo testo provengono dalle fonti elencate sotto.
I contenuti sono stati preparati dalla redazione con il supporto dell'IA.
Dott. Elena Ricci
Commenti
0- Nessun commento — sii il primo.