Wielka Brytania proponuje do 14 lat więzienia za zniszczenie kabli podmorskich
Brytyjski rząd opublikował 28 października białą księgę, w której proponuje do 14 lat więzienia za umyślne uszkodzenie kabli podmorskich oraz nieograniczone grzywny. Propozycje pojawiają się równolegle z nowymi systemami licencji i zgodności, które powstają w Singapurze, Japonii i Indiach.
 Ewa NowickaGospodarka, biznes i świat
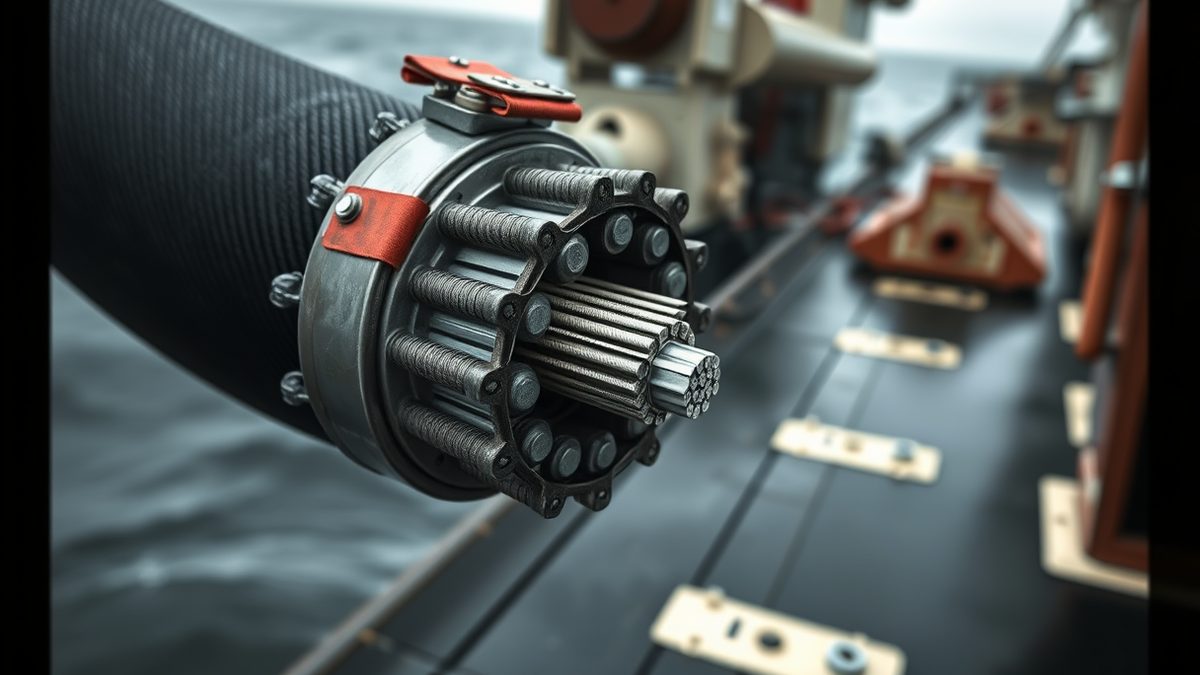
Wielka Brytania stawia na kary kryminalne za kable podmorskie
Biała księga zastąpiłaby Submarine Telegraph Act 1885 i zaktualizowała Telecommunications (Security) Act 2021 oraz Communications Act 2003. Za umyślne uszkodzenie groziłoby do 14 lat więzienia, za lekkomyślne działanie do 10 lat, za rażące niedbalstwo do dwóch lat. Operatorzy, którzy odmówią wykonania rządowego nakazu, mogliby zapłacić do 17 mln funtów albo 10% globalnego obrotu.
Obowiązki obejmują ryzyko fizyczne i operacyjne, nie tylko zagrożenia cybernetyczne. Progi w Wielkiej Brytanii i w regionie Azji i Pacyfiku są różne, więc międzynarodowy operator będzie musiał prowadzić kilka map zgodności naraz. Brytyjskie rozwiązania pozostają propozycją z białej księgi, nie obowiązującym prawem.
Na brytyjskim wybrzeżu kończy się ponad 64 czynnych kabli podmorskich, w tym 45 systemów międzynarodowych i 19 krajowych. Rząd szacuje, że przenoszą 99% brytyjskiego ruchu danych z zagranicą. W kwietniu 2026 r. rząd oskarżył rosyjskie okręty podwodne o tajną operację wokół kabli i rurociągów na północ od Wielkiej Brytanii.
Singapur licencjonuje centra danych i dostawców chmury
Parlament przyjął Digital Infrastructure Bill 7 października 2026 r., a ustawa ma wejść w życie etapami w 2027 r. Licencja na dużą infrastrukturę cyfrową obejmuje komercyjne usługi centrów danych o krytycznym obciążeniu IT co najmniej 10 megawatów, świadczone na rzecz niepowiązanych podmiotów. Dostawcy chmury z co najmniej 100 mln SGD średniego rocznego przychodu od użytkowników w Singapurze w ciągu poprzednich trzech lat potrzebują tej samej licencji. Ustawa uzupełnia Cybersecurity Act 2018.
Osobna licencja na centra danych ma zastosowanie od 3 megawatów i wiąże się z wymogami zrównoważonego rozwoju środowiskowego. W 2024 r. gospodarka cyfrowa Singapuru odpowiadała za 18,6% PKB.
Przepisy w Azji i Pacyfiku przechodzą od wytycznych do wiążących kontroli
Japońskie jednolite standardy cyberbezpieczeństwa infrastruktury krytycznej weszły w życie 1 października 2026 r. Krajowe Biuro Cyberbezpieczeństwa potwierdziło tę datę. Przyjęto je 31 lipca, a wytyczne sektorowe ukazały się 11 września. Indyjskie rozporządzenia o cyberbezpieczeństwie w sektorze energetycznym z 2026 r. notyfikowano 31 lipca, a 12 sierpnia pojawiły się na stronie Central Electricity Authority.
Raport OT-ISAC aktualny na 20 października rozdziela wiążące kontrole od inspekcji nadzorczych i niewiążących strategii. Wymienia też singapurski Kodeks postępowania w cyberbezpieczeństwie z 2026 r. wśród środków regionalnych. OT-ISAC zaleca operatorom przyporządkowanie wymogów do istniejących kontroli OT, ocenę zależności od dostawców i przygotowanie się do audytów.
Obowiązki się poszerzają, a AI dokłada nowy test
Zgodnie z brytyjskimi propozycjami operatorzy kabli mieliby identyfikować ryzyka dla swojej infrastruktury i zarządzać nimi. Wytyczne Singapuru przewidują nadzór zarządu nad odpornością operacyjną i domagają się udokumentowanych progów tolerancji ryzyka. Ocena brytyjskiego Narodowego Centrum Cyberbezpieczeństwa (NCSC) z 2026 r. dokłada kolejny test: AI przyspiesza rozpoznanie, wykorzystywanie podatności i ataki na starą infrastrukturę krytyczną, a wdrożenia AI dodają nowych powierzchni ataku.
Ta sama ocena stwierdza, że publiczne dowody nie potwierdzają reprezentatywnej, niezależnie zweryfikowanej poprawy średniego czasu wykrycia, średniego czasu reakcji ani odsetka wyników fałszywie negatywnych dzięki centrom operacji bezpieczeństwa opartym na AI. Dotyczy to środowisk energetycznych, morskich i sterowania przemysłowego. Regulatorzy piszą obowiązki, zanim te dowody się ustabilizują.
Co dalej
Indyjskie rozporządzenia dla sektora energetycznego zaczną ogólnie obowiązywać 1 kwietnia 2027 r., a część klauzul odłożono do późniejszych rozporządzeń. OT-ISAC radzi operatorom sprawdzić zastosowanie przepisów wobec podstawowych aktów prawnych i oficjalnych wytycznych regulatora, zanim uznają jakąś politykę za obowiązek zgodności.
Źródła
13- 01UK Proposes Tougher Laws to Protect Subsea Cable SystemsEN
- 02Singapore's new rules for digital infrastructureEN
- 03OT-ISAC tracks 2026 Asia-Pacific cybersecurity policy shifts affecting critical infrastructure, OT and industrial operationsEN
- 04Artificial Intelligence in Critical Infrastructure SOCs: Force Multiplier - Attack Surface and Operational Resilience Through 2030EN
- 05Critical Infrastructure Protection Market Surges to $206.31 billion at a CAGR 5.2% by 2031 | Report by MarketsandMarkets™ - Yahoo FinanceEN
- 06Binance breach puts custody at center of crypto infrastructure tradeEN
- 07AI in Public Administration and Critical Infrastructure Protection: Ukraine Expands Cooperation with EuropeEN
- 08Sponsored: Why flow measurement is emerging as a critical design consideration in liquid cooled data centersEN
- 09Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 10Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command BackdoorsEN
- 11Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on ServersEN
- 12Hackers Actively Exploit Highly Critical Drupal Commerce Core Authorization Bypass FlawEN
- 13Russia arrests two men who ran a website for train enthusiastsEN
Wszystkie liczby i cytaty w tym tekście pochodzą z poniższych źródeł. Nie dopisujemy danych, których w źródłach nie ma.
Materiały zostały przygotowane przez zespół redakcyjny wspierane przez AI.
Ewa Nowicka
Komentarze
0- Brak komentarzy — bądź pierwszy.