Le Royaume-Uni propose 14 ans de prison pour les câbles sous-marins, l'Asie-Pacifique écrit ses propres règles
Le gouvernement britannique a publié le 28 octobre un livre blanc qui prévoit jusqu'à 14 ans de prison pour la dégradation intentionnelle de câbles sous-marins, ainsi que des amendes illimitées. Ces propositions arrivent au moment où de nouveaux régimes de licences et de conformité se mettent en place à Singapour, au Japon et en Inde.
 Dr Hélène FontaineÉconomie, business et monde
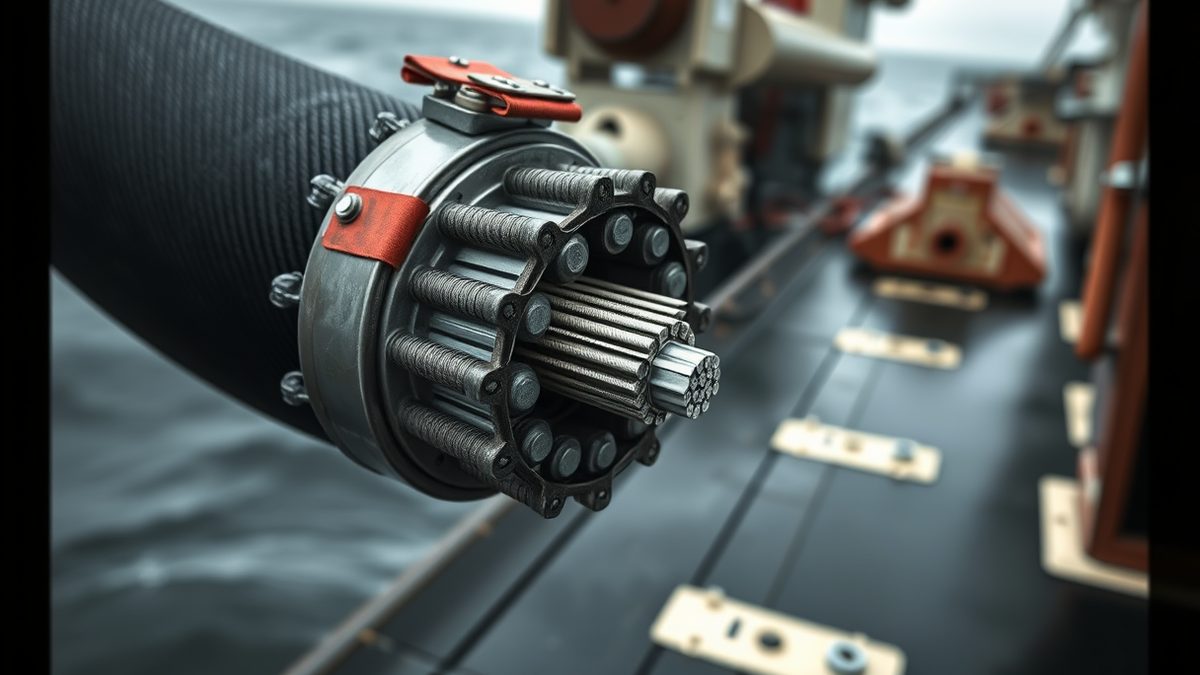
Le Royaume-Uni adosse des sanctions pénales à ses règles sur les câbles sous-marins
Le livre blanc remplacerait le Submarine Telegraph Act 1885 et actualiserait le Telecommunications (Security) Act 2021 et le Communications Act 2003. La dégradation intentionnelle pourrait valoir jusqu'à 14 ans de prison, une conduite imprudente jusqu'à 10 ans, une négligence grave jusqu'à deux ans. Les opérateurs qui refusent un ordre du gouvernement encourraient des amendes allant jusqu'à 17 000 000 GBP ou 10 % du chiffre d'affaires mondial.
Ces obligations portent sur le risque physique et opérationnel, pas seulement sur les menaces informatiques. Les régimes britannique et asiatiques fixent des seuils différents, et un opérateur multinational devra suivre plusieurs cartes de conformité en même temps. Les mesures britanniques restent des propositions dans un livre blanc, pas une loi en vigueur.
Plus de 64 câbles sous-marins actifs aboutissent sur les côtes britanniques, dont 45 systèmes internationaux et 19 nationaux. Ils transportent 99 % du trafic international de données du Royaume-Uni, selon l'estimation du gouvernement. En avril 2026, Londres a accusé des sous-marins russes d'une opération clandestine autour de câbles et de pipelines au nord du pays.
Singapour soumet les centres de données et les fournisseurs cloud à licence
Le Parlement a adopté le Digital Infrastructure Bill le 7 octobre 2026, et la loi devrait entrer en vigueur par étapes en 2027. La licence d'infrastructure numérique majeure couvre les services commerciaux de centres de données dont la charge informatique critique atteint au moins 10 mégawatts et qui servent des tiers non liés. Les fournisseurs cloud réalisant au moins 100 000 000 SG$ de revenus annuels moyens auprès d'utilisateurs singapouriens sur les trois années précédentes ont besoin de la même licence. Le texte complète le Cybersecurity Act 2018.
Une licence distincte pour les centres de données s'applique à partir de 3 mégawatts et comporte des exigences de durabilité environnementale. L'économie numérique singapourienne représentait 18,6 % du PIB en 2024.
En Asie-Pacifique, les règles passent des recommandations à des contrôles contraignants
Les normes unifiées de cybersécurité des infrastructures critiques du Japon sont entrées en vigueur le 1er octobre 2026. Le National Cybersecurity Office a confirmé la date. Elles ont été adoptées le 31 juillet, les lignes directrices sectorielles suivant le 11 septembre. En Inde, les Cyber Security in Power Sector Regulations, 2026 ont été notifiées le 31 juillet et publiées sur le site de la Central Electricity Authority le 12 août.
Un rapport d'OT-ISAC arrêté au 20 octobre distingue les contrôles contraignants des inspections de supervision et des stratégies non contraignantes. Il cite aussi le Cybersecurity Code of Practice 2026 de Singapour parmi les mesures régionales. OT-ISAC invite les opérateurs à rattacher les exigences à leurs contrôles OT existants, à évaluer leur dépendance aux fournisseurs et à se préparer aux audits.
Les obligations de conformité s'élargissent, et l'IA ajoute une épreuve
Selon les propositions britanniques, les opérateurs de câbles sous-marins devraient identifier et gérer les risques pesant sur leurs infrastructures. Les recommandations de Singapour demandent une supervision de la résilience opérationnelle au niveau du conseil d'administration. Elles réclament aussi des seuils de tolérance au risque documentés. L'évaluation 2026 du National Cyber Security Centre britannique ajoute une autre épreuve : l'IA accélère la reconnaissance, l'exploitation des vulnérabilités et les attaques contre les infrastructures critiques anciennes, et les déploiements d'IA créent de nouvelles surfaces exploitables.
La même évaluation indique que les éléments publics ne permettent pas d'établir une amélioration représentative et vérifiée indépendamment du délai moyen de détection, du délai moyen de réponse ou du taux de faux négatifs attribuable aux centres opérationnels de sécurité dopés à l'IA. Cela vaut pour l'énergie, le maritime et les environnements de contrôle industriel. Les régulateurs rédigent des obligations avant que ces données soient stabilisées.
La suite
Les réglementations indiennes du secteur électrique entrent en vigueur de façon générale le 1er avril 2027, certaines clauses étant renvoyées à des ordonnances ultérieures. OT-ISAC conseille aux opérateurs de vérifier l'applicabilité au regard de la loi primaire et des orientations officielles du régulateur avant de traiter une politique comme une obligation de conformité.
Sources
13- 01UK Proposes Tougher Laws to Protect Subsea Cable SystemsEN
- 02Singapore's new rules for digital infrastructureEN
- 03OT-ISAC tracks 2026 Asia-Pacific cybersecurity policy shifts affecting critical infrastructure, OT and industrial operationsEN
- 04Artificial Intelligence in Critical Infrastructure SOCs: Force Multiplier - Attack Surface and Operational Resilience Through 2030EN
- 05Critical Infrastructure Protection Market Surges to $206.31 billion at a CAGR 5.2% by 2031 | Report by MarketsandMarkets™ - Yahoo FinanceEN
- 06Binance breach puts custody at center of crypto infrastructure tradeEN
- 07AI in Public Administration and Critical Infrastructure Protection: Ukraine Expands Cooperation with EuropeEN
- 08Sponsored: Why flow measurement is emerging as a critical design consideration in liquid cooled data centersEN
- 09Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 10Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command BackdoorsEN
- 11Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on ServersEN
- 12Hackers Actively Exploit Highly Critical Drupal Commerce Core Authorization Bypass FlawEN
- 13Russia arrests two men who ran a website for train enthusiastsEN
Tous les chiffres et citations de ce texte proviennent des sources citées ci-dessous.
Les contenus ont été préparés par l'équipe de rédaction, assistée par l'IA.
Dr Hélène Fontaine
Commentaires
0- Aucun commentaire — soyez le premier.