Piratages de congélateurs en supermarché : une task force de l'UE enquête, la police allemande aussi
La Commission européenne a réuni le 3 novembre une task force interinstitutionnelle avec l'ENISA et Europol. Des cyberattaques ont fait monter la température des réfrigérateurs et des congélateurs dans des supermarchés d'au moins six pays de l'UE. La police allemande enquête de son côté sur un magasin Edeka à Reisbach, en Basse-Bavière, où les systèmes de refroidissement ont été chauffés à 50 °C.
 Dr Hélène FontaineÉconomie, business et monde
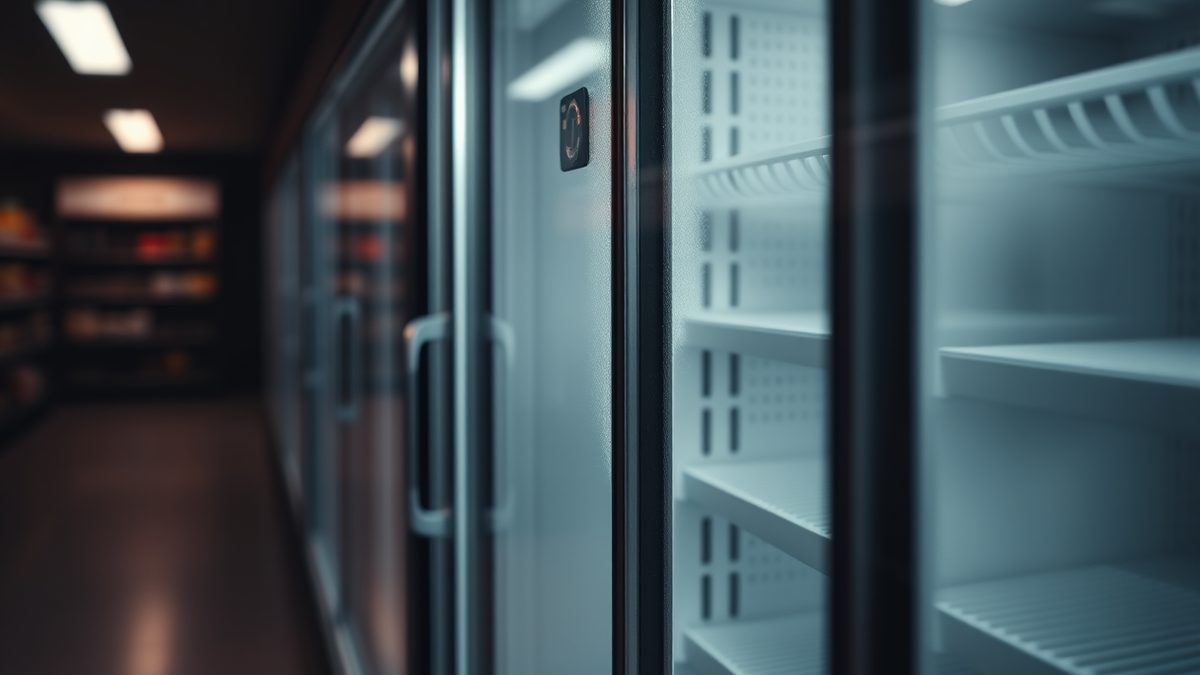
Ahold Delhaize a indiqué qu'un incident avait touché les systèmes de réfrigération de dizaines de magasins Delhaize en Belgique et au Luxembourg, lundi. Des denrées ont dû être jetées. L'entreprise affirme que ses magasins fonctionnent de nouveau normalement.
Pour les clients, le résultat visible, ce sont des rayons vides. Pour les distributeurs, des stocks passés en perte. Pour les régulateurs, la question porte désormais sur les plans de continuité. Personne n'a publiquement identifié l'attaquant.
Colruyt Group a déclaré que cinq de ses magasins Spar en Belgique avaient été visés. Carrefour a confié à la BBC que 15 de ses magasins belges avaient été attaqués. Intermarché a fait état de 15 de ses 153 magasins belges touchés. ICA, le plus grand distributeur alimentaire suédois, a confirmé un incident dans un nombre limité de magasins rattachés à des réseaux situés hors de ses systèmes centraux. Kesko en Finlande, Supervalu en Irlande et One Selver en Estonie ont également signalé des perturbations de leurs systèmes de réfrigération. Des magasins Coop en Suède ont aussi été touchés, selon Tom's Hardware.
IKEA a indiqué qu'un incident informatique avait affecté les réfrigérateurs et congélateurs de son magasin de Mons, en Belgique, entre dimanche et lundi. Le magasin est resté ouvert pendant que l'entreprise inspectait les équipements et produits concernés et vérifiait les installations de ses autres magasins belges. Un porte-parole a précisé que l'impact sur le restaurant et le Swedish Food Market était limité.
Heise a rapporté le 3 novembre que les systèmes de refroidissement d'un magasin Edeka à Reisbach, en Basse-Bavière, avaient été chauffés à 50 °C dans la nuit de dimanche à lundi. De grandes quantités de nourriture ont dû être jetées.
L'exploitant a publié sur Facebook la photo de denrées dans une benne à déchets. Il a écrit que cet épisode avait mis le personnel en colère. Il a défendu la connexion internet du magasin : la surveillance à distance permet de détecter les coupures de courant et les pertes de fluide frigorigène la nuit. Heise a aussi signalé les premiers cas allemands en Rhénanie-du-Nord-Westphalie. La police de Basse-Bavière prévoit de se coordonner avec les autorités des autres pays touchés.
Le phénomène a déjà traversé l'Atlantique. Les épiceries de six bases militaires américaines ont subi des dysfonctionnements de congélateurs fin août. Le Pentagone les traite comme un piratage présumé et se coordonne avec les autorités françaises, ont indiqué à Reuters en octobre quatre personnes proches du dossier.
Les régulateurs s'en mêlent
CNBC a rapporté le 3 novembre que la Commission européenne est en contact direct avec les autorités nationales.
Politico a rapporté le 2 novembre que le commissaire à l'Agriculture et à l'Alimentation, Christophe Hansen, inscrira ces attaques à l'ordre du jour de la prochaine réunion du collège de sécurité. La session doit évaluer les plans de continuité des distributeurs et leur capacité à réagir aux incidents. « La chaîne alimentaire européenne doit être préparée à des menaces nouvelles et évolutives », a déclaré Christophe Hansen. Il a ajouté que ces cyberattaques répétées contre des supermarchés étaient profondément préoccupantes : elles causent des pertes économiques pour les distributeurs et des rayons vides pour les consommateurs.
Le précédent français et le matériel
C'est la deuxième vague en quelques semaines. En octobre, des centaines de supermarchés français ont été visés par une cyberattaque qui a provoqué des incendies, fait monter la température des réfrigérateurs et gâté des denrées. Les Mousquetaires, propriétaire d'Intermarché, avait alors déclaré à CNBC s'attendre à des dommages de plusieurs millions d'euros.
Heise a rapporté le 3 novembre que les attaques françaises exploitaient des failles de sécurité dans d'anciens dispositifs de contrôle Danfoss connectés à internet. Les attaquants ne se sont pas contentés d'éteindre les réfrigérateurs : ils ont fait monter les températures bien au-dessus des niveaux sûrs, et les aliments se sont gâtés. On ignore si les nouveaux cas ont utilisé la même méthode.
Tom's Hardware a rapporté le 2 novembre que l'agence Belga situait le début de la vague belge vers minuit dans la nuit de dimanche à lundi. Sabcobel, un installateur frigoriste de la région, estimait qu'au moins vingt unités avaient été touchées en Belgique. Stephan Moelans, le directeur général de l'entreprise, a déclaré que des modifications physiques des unités étaient nécessaires et qu'une connexion internet sécurisée constituait la solution provisoire la plus simple. La plupart des clients de Sabcobel l'avaient déjà fait après l'attaque en France, selon le rapport.
Intermarché a indiqué que quelques-uns de ses magasins avaient subi des pertes de stock, sans commune mesure avec l'attaque de la mi-octobre. L'essentiel de l'attaque a frappé d'autres acteurs du secteur, notamment Carrefour et Delhaize, a précisé un porte-parole.
Ce qui reste inconnu
La police bavaroise n'a pas confirmé qu'une cyberattaque était à l'origine de l'incident de Reisbach. On ignore aussi si les cas allemands sont liés aux autres.
L'office fédéral allemand de la sécurité de l'information, le BSI, a publié un avertissement en réaction aux nouveaux cas. Il a rappelé des attaques antérieures en Pologne et les a qualifiées de sabotage purement destructeur, facile à éviter. Son conseil principal : déconnecter les systèmes d'internet et recourir à des tunnels VPN, à l'authentification multifacteur, à des listes de blocage, à des filtres de protocole et à des mises à jour. L'agence a précisé que ses recommandations s'appliquent indépendamment de toute attaque précise.
La réglementation se durcit de toute façon. Avec le Cyber Resilience Act, les fabricants d'objets connectés sont soumis à des obligations de diligence renforcées à partir de décembre 2027. Ils doivent signaler les vulnérabilités activement exploitées et les incidents de sécurité graves depuis le 11 septembre 2026.
Reste à savoir ce que coûtera la facture, et qui finira par la payer.
Sources
20- 01Supermarket fridges hit with cyberattacks across Europe: here's what's happeningEN
- 02Cyberangriffe auf Kühlschränke: Erste deutsche Fälle in Bayern und NRWDE
- 03EU Commission to probe supermarket cyberattacksEN
- 04Supermarket freezers across Europe struck in second crippling cyberattackEN
- 05Importance of timely Cyberattack Reporting for Critical Infrastructure - Cybersecurity InsidersEN
- 06Nigeria’s Digital Infrastructure Exposed As Cyberattacks Hit 4,361 Weekly - LEADERSHIP NewspapersEN
- 07Moldova investigates massive cyberattack on national identity infrastructureEN
- 08Binance breach puts custody at center of crypto infrastructure tradeEN
- 09Moldova investigates possible foreign involvement in major government cyberattackEN
- 10Palantir reports booming U.S. commercial revenue growth, topping government for first timeEN
- 11Belgium's Tax Portal Goes Dark After Cyberattack, Forcing Government to Push Back Filing DeadlineEN
- 12OpenAI deepens Abu Dhabi foothold as Sam Altman inks deals spanning energy, government and investmentEN
- 13Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 14Government Linux Servers Targeted With SysGoRAT and Suspected AI-Generated ScriptsEN
- 15Russia's statistics agency confirms cyberattack claimed by Belarusian and Ukrainian hackers - The Record from Recorded Future NewsEN
- 16DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud EnvironmentEN
- 17North Korea-linked hacking group likely behind GMO cyberattack: sources - Japan Wire by Kyodo NewsEN
- 18NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET InjectionEN
- 19Moldova PM seeks to restore trust after cyberattack - Moldova 1EN
- 20Beijing pushes for UN-led governance of artificial intelligence at global forumEN
Tous les chiffres et citations de ce texte proviennent des sources citées ci-dessous.
Les contenus ont été préparés par l'équipe de rédaction, assistée par l'IA.
Dr Hélène Fontaine
Commentaires
0- Aucun commentaire — soyez le premier.