Unijny zespół bada ataki hakerskie na zamrażarki w supermarketach, niemiecka policja prowadzi śledztwo
Komisja Europejska zwołała 3 listopada międzyinstytucjonalny zespół zadaniowy z udziałem ENISA i Europolu po cyberatakach, które podniosły temperatury w lodówkach i zamrażarkach w supermarketach w co najmniej sześciu krajach UE. Niemiecka policja osobno bada sklep Edeka w Reisbach w Dolnej Bawarii, gdzie systemy chłodnicze podgrzano do 50°C.
 Ewa NowickaGospodarka, biznes i świat
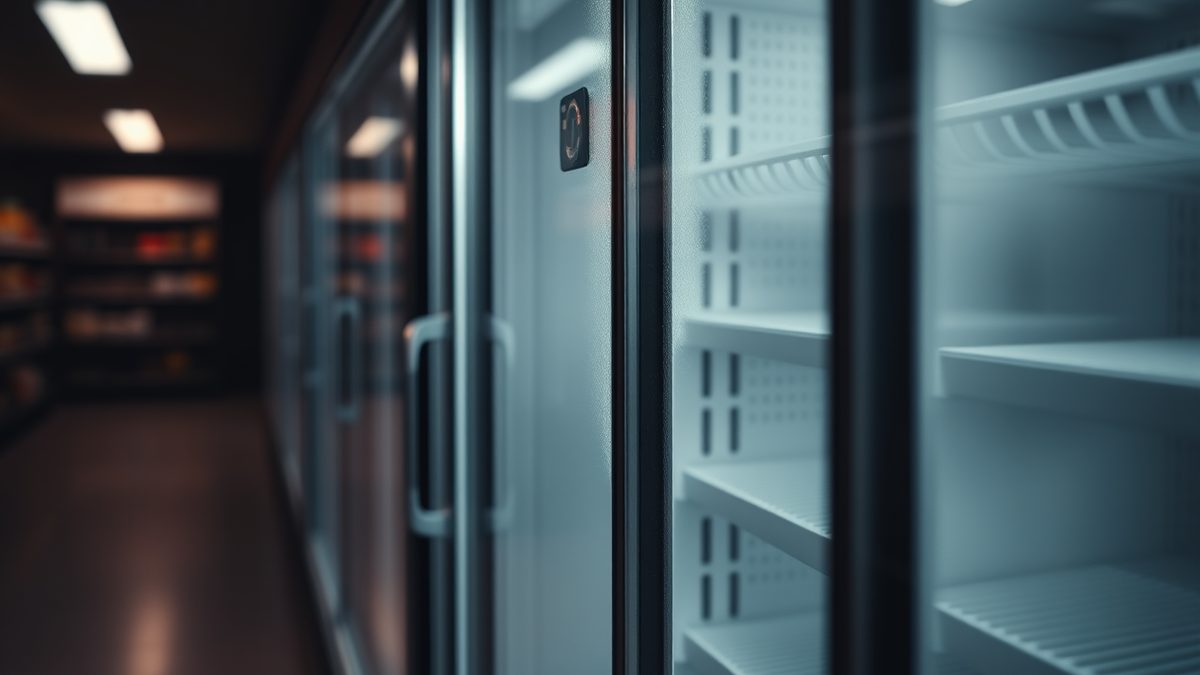
Ahold Delhaize podał, że w poniedziałek doszło do incydentu w systemach chłodniczych w kilkudziesięciu sklepach Delhaize w Belgii i Luksemburgu. Żywność trzeba było wyrzucić. Firma zapewnia, że sklepy znów działają normalnie.
Dla klientów widocznym skutkiem są puste półki, dla sieci odpisanie towaru. Dla regulatorów to teraz pytanie o plany awaryjne. Nikt publicznie nie wskazał sprawcy.
Colruyt Group podał, że celem było pięć jego sklepów Spar w Belgii, a Carrefour powiedział BBC, że zaatakowano 15 jego belgijskich placówek. Intermarché poinformował o 15 z 153 sklepów w Belgii. ICA, największa szwedzka sieć spożywcza, potwierdziła incydent w ograniczonej liczbie sklepów podłączonych do sieci poza systemami centralnymi. Kesko w Finlandii, Supervalu w Irlandii i One Selver w Estonii również zgłosiły zakłócenia w systemach chłodniczych. Według Tom's Hardware ucierpiały też sklepy Coop w Szwecji.
IKEA poinformowała, że incydent cybernetyczny dotknął lodówki i zamrażarki w jej sklepie w Mons w Belgii między niedzielą a poniedziałkiem. Sklep pozostał otwarty, a firma sprawdzała dotknięte urządzenia i produkty oraz instalacje w pozostałych belgijskich sklepach. Rzecznik powiedział, że skutki dla restauracji i Swedish Food Market były ograniczone.
Heise podał 3 listopada, że w sklepie Edeka w Reisbach w Dolnej Bawarii systemy chłodnicze zostały w nocy z niedzieli na poniedziałek podgrzane do 50°C. Trzeba było wyrzucić duże ilości jedzenia.
Operator opublikował na Facebooku zdjęcie jedzenia w kontenerze na odpady i napisał, że pracownicy byli wściekli. Bronił podłączenia sklepu do internetu, przekonując, że zdalny monitoring wychwytuje przerwy w zasilaniu i ubytki czynnika chłodniczego w nocy. Heise donosił też o pierwszych niemieckich przypadkach w Nadrenii Północnej-Westfalii. Policja z Niederbayern planuje koordynację z władzami innych dotkniętych krajów.
Wzorzec wcześniej przekroczył Atlantyk. Pod koniec sierpnia doszło do awarii zamrażarek w sklepach wojskowych na sześciu bazach USA. Pentagon traktuje je jako podejrzany atak hakerski i koordynuje działania z władzami Francji, powiedziały Reutersowi w październiku cztery osoby znające sprawę.
Regulatorzy wkraczają
CNBC podało 3 listopada, że Komisja Europejska jest w bezpośrednim kontakcie z władzami krajowymi.
Politico podało 2 listopada, że komisarz ds. rolnictwa i żywności Christophe Hansen wpisze ataki do porządku obrad kolejnego posiedzenia Security College. Sesja ma ocenić plany awaryjne sieci handlowych i ich zdolność reagowania na incydenty. „Europejski łańcuch dostaw żywności musi być przygotowany na nowe i zmieniające się zagrożenia”, powiedział Hansen. Dodał, że powtarzające się cyberataki na supermarkety są głęboko niepokojące, powodują straty finansowe dla sieci i puste półki dla klientów.
Francuski precedens i sprzęt
To druga fala w ciągu kilku tygodni. W październiku setki francuskich supermarketów padły ofiarą cyberataku, który wywołał pożary, podniósł temperatury w lodówkach i zepsuł żywność. Les Mousquetaires, właściciel Intermarché, mówił wtedy CNBC o stratach rzędu kilku milionów euro.
Heise podał 3 listopada, że francuskie ataki wykorzystały luki w zabezpieczeniach starszych, podłączonych do internetu sterowników Danfoss. Napastnicy nie poprzestali na wyłączeniu lodówek, podnieśli temperatury znacznie powyżej bezpiecznych poziomów i jedzenie się zepsuło. Nie potwierdzono, czy nowe przypadki wykorzystały tę samą metodę.
Tom's Hardware podał 2 listopada, że belgijska agencja Belga umieściła początek belgijskiej fali około północy w niedzielę. Sabcobel, montażysta chłodni z regionu, szacował, że w całej Belgii dotknięto co najmniej dwudziestu urządzeń. Stephan Moelans, prezes firmy, powiedział, że konieczne są fizyczne modyfikacje urządzeń, a bezpieczne połączenie internetowe jest najprostszym tymczasowym rozwiązaniem. Według doniesienia większość klientów Sabcobel zrobiła to już po ataku we Francji.
Intermarché podał, że kilka jego sklepów poniosło straty towaru, choć nieporównywalne z atakiem z połowy października. Rzecznik powiedział, że główna część ataku uderzyła w innych graczy w branży, zwłaszcza Carrefour i Delhaize.
Co wciąż nie jest znane
Bawarska policja nie potwierdziła, że incydent w Reisbach wywołał cyberatak, i nie jest jasne, czy niemieckie przypadki są powiązane z pozostałymi.
Niemiecki federalny urząd bezpieczeństwa informacji, BSI, wydał ostrzeżenie w reakcji na nowe przypadki. Wskazał na wcześniejsze ataki w Polsce i opisał je jako czysto niszczycielski sabotaż, któremu łatwo byłoby zapobiec. Główna rada: odłączyć systemy od internetu i używać tuneli VPN, uwierzytelniania wieloskładnikowego, listy blokad, filtrów protokołów i aktualizacji. Agencja podała, że jej zalecenia obowiązują niezależnie od konkretnego ataku.
Przepisy i tak się zaostrzają. Na mocy Cyber Resilience Act producenci urządzeń podłączonych do sieci od grudnia 2027 r. muszą spełniać surowsze wymogi należytej staranności. Od 11 września 2026 r. mają obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów bezpieczeństwa.
Ile będzie kosztować ten rachunek i kto go ostatecznie zapłaci, wciąż pozostaje otwarte.
Źródła
20- 01Supermarket fridges hit with cyberattacks across Europe: here's what's happeningEN
- 02Cyberangriffe auf Kühlschränke: Erste deutsche Fälle in Bayern und NRWDE
- 03EU Commission to probe supermarket cyberattacksEN
- 04Supermarket freezers across Europe struck in second crippling cyberattackEN
- 05Importance of timely Cyberattack Reporting for Critical Infrastructure - Cybersecurity InsidersEN
- 06Nigeria’s Digital Infrastructure Exposed As Cyberattacks Hit 4,361 Weekly - LEADERSHIP NewspapersEN
- 07Moldova investigates massive cyberattack on national identity infrastructureEN
- 08Binance breach puts custody at center of crypto infrastructure tradeEN
- 09Moldova investigates possible foreign involvement in major government cyberattackEN
- 10Palantir reports booming U.S. commercial revenue growth, topping government for first timeEN
- 11Belgium's Tax Portal Goes Dark After Cyberattack, Forcing Government to Push Back Filing DeadlineEN
- 12OpenAI deepens Abu Dhabi foothold as Sam Altman inks deals spanning energy, government and investmentEN
- 13Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 14Government Linux Servers Targeted With SysGoRAT and Suspected AI-Generated ScriptsEN
- 15Russia's statistics agency confirms cyberattack claimed by Belarusian and Ukrainian hackers - The Record from Recorded Future NewsEN
- 16DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud EnvironmentEN
- 17North Korea-linked hacking group likely behind GMO cyberattack: sources - Japan Wire by Kyodo NewsEN
- 18NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET InjectionEN
- 19Moldova PM seeks to restore trust after cyberattack - Moldova 1EN
- 20Beijing pushes for UN-led governance of artificial intelligence at global forumEN
Wszystkie liczby i cytaty w tym tekście pochodzą z poniższych źródeł. Nie dopisujemy danych, których w źródłach nie ma.
Materiały zostały przygotowane przez zespół redakcyjny wspierane przez AI.
Ewa Nowicka
Komentarze
0- Brak komentarzy — bądź pierwszy.