Ataki na chłodnie w supermarketach dotarły do brytyjskich dostawców żywności. Europa liczy straty
Cyberataki dotknęły brytyjskich dostawców żywności po tym, jak hakerzy podnieśli temperaturę w zamrażarkach supermarketów w całej Europie, podał The Guardian we wtorek 3 listopada. Narodowe Centrum Cyberbezpieczeństwa (NCSC) poinformowało, że współpracuje z poszkodowanymi firmami, a skutki w kraju są niewielkie.
 Ewa NowickaGospodarka, biznes i świat
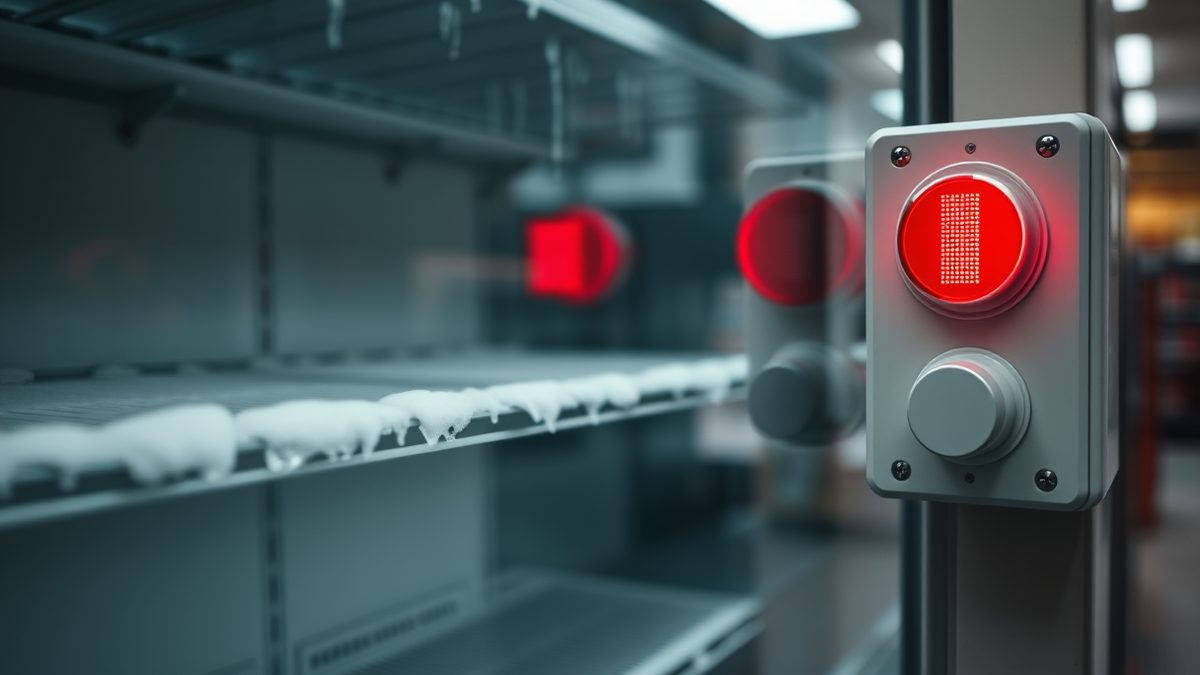
Sterowniki chłodnic to zwykłe komputery podłączone do internetu. Zewnętrzne firmy często serwisują je zdalnie. Dlatego ataki mają znaczenie dla sieci handlowych, dostawców i regulatorów. Domyślne hasło albo niezaktualizowane urządzenie może zepsuć towar, wymusić uzupełnienie zapasów i sprawdzić gotowość służb w kilku krajach naraz.
Brytyjscy dostawcy wciągnięci w europejską kampanię
Paul Chichester jest dyrektorem operacyjnym Narodowego Centrum Cyberbezpieczeństwa. Mówił o tym we wtorek podczas prezentacji dorocznego raportu agencji.
The Guardian podał, że żadna brytyjska sieć spożywcza nie ucierpiała bezpośrednio. Szkody pojawiły się wyżej w łańcuchu dostaw. British Association of Independent Meat Suppliers zrzesza ponad 300 członków. Stowarzyszenie podało, że część z nich stała się „przypadkową ofiarą” ataku i odczuła jego skutki, ale nie straciła mięsa.
Dwaj inni dostawcy mięsa zgłosili, że ich urządzenia zaczęły rozmrażać. Stowarzyszenie podało, że dotknięte chłodnie były wtedy puste. Hurtownik owoców i warzyw z Londynu zatrzymał atak. Odłączył od gniazdek kable internetowe prowadzące do chłodni. Alex Pearce jest dyrektorem zarządzającym Langridge Organic. Powiedział, że hakerzy ustawili kilka urządzeń na rozmrażanie przez ponad cztery godziny. On i jego pracownicy zdążyli zareagować, zanim towar ucierpiał.
„Najwyraźniej wejście [do systemu] było łatwe, bo najprostszym rozwiązaniem było odcięcie się od internetu” – powiedział Pearce.
Dlaczego sterowniki chłodnic są słabym punktem
Sterowniki chłodnic często łączy się z internetem, żeby firmy serwisowe mogły je monitorować i usuwać awarie zdalnie.
W Belgii atakujący przełączyli chłodnie w tryb rozmrażania, powiedział belgijskim mediom Stephan Moelans. Jest prezesem firmy chłodniczej Sabcobel. Tryb rozmrażania ma usuwać lód. Tutaj sprawił, że urządzenia zaczęły grzać, zamiast chłodzić żywność.
Rzecznik Danfoss powiedział NOS, że holenderskie systemy dotknięte atakiem nie były w bezpiecznej sieci. Wciąż używały domyślnych haseł. Ten sam schemat pojawił się w zeszłym miesiącu we Francji. Tam atak na chłodnie supermarketów objął przestarzałą technologię podłączoną do internetu z domyślnymi hasłami. Produkty Danfoss pojawiły się w najnowszych incydentach. Trzy tygodnie wcześniej również były wśród nich, gdy atakujący uderzyli w setki francuskich supermarketów. Danfoss to nie jedyny producent w tej sprawie. Belgijski rzeźnik, którego to dotknęło, powiedział NOS, że atakujący trafili także w sprzęt Copeland w Belgii.
Siedem krajów, dziesiątki sklepów
Sieci handlowe w Belgii, Estonii, Finlandii, Irlandii, Luksemburgu, Holandii i Szwecji zgłosiły w poniedziałek problemy z systemami chłodzenia. Temperatury sięgały 50°C (122°F). Nie każde urządzenie zachowało się tak samo. W supermarkecie Selver w Estonii zamrażarkę ustawiono na 50°C, ale temperatura wzrosła tylko o około 2-3°C. Jann Mutso z dostawcy chłodni Kitman Coldtech powiedział, że usterkę usunięto w około 10 minut i żaden produkt nie ucierpiał.
Ahold Delhaize podał, że ataki dotknęły dziesiątki jego sklepów Delhaize w Belgii i Luksemburgu. Firma poinformowała, że żywność trzeba było wyrzucić, a sklepy znów działają normalnie. Carrefour zgłosił zakłócenia w około 15 z 700 belgijskich sklepów. Intermarché podał, że ataki dotknęły 15 z jego 153 belgijskich placówek. Colruyt poinformował, że atakujący wybrali pięć jego sklepów Spar w Belgii. ICA w Szwecji potwierdziła incydent w ograniczonej liczbie sklepów. Kesko w Finlandii i SuperValu w Irlandii również zgłosiły zakłócenia w chłodzeniu.
W sklepie mięsnym De Laet & Van Haver w Hove na południe od Antwerpii chłodnie podkręcono do 18°C. Właściciel Luc De Laet oszacował, że zepsuło się mięso warte około 15 000 euro. Musgrave wycofał ze sprzedaży produkty chłodzone i mrożone w 13 sklepach SuperValu na wszelki wypadek. W poniedziałek po południu firma podała, że incydent się skończył. Dla porównania, październikowa kampania we Francji spowodowała straty żywności szacowane na dziesiątki milionów euro.
Co wiedzą regulatorzy, a czego nie
Komisja Europejska podała, że jest w bezpośrednim kontakcie z władzami krajowymi. We wtorek rano zwołała spotkanie unijnej międzyinstytucjonalnej grupy zadaniowej z udziałem ENISA i Europolu. Komisarz UE ds. żywności i rolnictwa Christophe Hansen nazwał powtarzające się ataki celową próbą zakłócenia łańcucha dostaw żywności. Powiedział, że mają podważyć zaufanie konsumentów do niego.
John Billow, szef szwedzkiego krajowego centrum cyberbezpieczeństwa, powiedział Reutersowi, że w kraju jest „całkiem sporo odsłoniętych urządzeń OT”, które wymagają aktualizacji lub łatek. NCSC podało, że same ataki na chłodnie nie wykorzystywały AI. Wykorzystywały podatności obecne od dawna.
Na stronie z biuletynami bezpieczeństwa Danfoss nie było 3 listopada żadnego biuletynu o atakach. Najbardziej szczegółowe zalecenia dla operatorów to wciąż te z październikowego alertu CERT-FR, jednostki francuskiej agencji cyberbezpieczeństwa. Do poniedziałkowego wieczora nikt nie przyznał się do ataków. Nie było wiadomo, czy mają związek z atakiem we Francji.
Źródła
28- 01Food suppliers in UK hit by cyber-attacks after freezers targeted in EuropeEN
- 02Supermarket freezers across Europe hit by second suspected cyber-attackEN
- 03Supermarket fridges hit with cyberattacks across Europe — here's what's happeningEN
- 04New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull FoodEN
- 05Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 06 Piero Cipollone: Next-day securities settlement, tokenisation and the transformation of Europe’s financial infrastructureEN
- 07Adding Network Security to AI, HPC and Data CentersEN
- 08Binance breach puts custody at center of crypto infrastructure tradeEN
- 09 Dimorphos in sight: Europe's Hera probe gets its 1st look at battered space rock (photo) EN
- 10CrowdStrike to shell out nearly $500M for 2 AI security startups as the market for securing agents takes offEN
- 11Tesla cuts FSD’s speed margin from 50% to 10% over the limit in EuropeEN
- 12OpenAI hires former US Army Secretary Dan Driscoll for national securityEN
- 13 Chinese survey ship loitering near undersea cable ignores Philippine demands to withdraw EN
- 14Bug hunters can now earn up to $172,000 from OpenAI as company ramps up securityEN
- 15Mercedes-Benz Is Giving Up On Its EV Charging Network In EuropeEN
- 16Portuguese AI startup Granter bags €1.6M to expand across EuropeEN
- 17OpenAI hires former U.S. Army Secretary Dan Driscoll for national security roleEN
- 18The ETS Investment Engine: Scaling Europe’s Strategic E-fuel Market for Shipping & AviationEN
- 19AI-powered malware ‘highly likely’ to be used to hack UK infrastructure by 2028EN
- 20Macronix Builds Hardware Security into NOR Flash Ahead of EU Cyber Resilience ActEN
- 21Mistral CEO: Europe faces ‘complete trap’ without frontier AIEN
- 22 Nvidia Brev security breach may have exposed SSH keys used to access customer VMs EN
- 23How Europe’s battery passport could have a big impact on US e-bikesEN
- 24European tech weekly recap: Over €1.3B invested across 60+ dealsEN
- 2530,000-year-old DNA reveals Ice Age Europeans were far more connected than we thoughtEN
- 26Cellnex signs €375m loan with EIB to support rollout of 5G infrastructureEN
- 27Security updates for TuesdayEN
- 28Artificial Intelligence in Critical Infrastructure SOCs: Force Multiplier - Attack Surface and Operational Resilience Through 2030 - https://debuglies.comEN
Wszystkie liczby i cytaty w tym tekście pochodzą z poniższych źródeł. Nie dopisujemy danych, których w źródłach nie ma.
Materiały zostały przygotowane przez zespół redakcyjny wspierane przez AI.
Ewa Nowicka
Komentarze
0- Brak komentarzy — bądź pierwszy.