Des pirates font chauffer les congélateurs de supermarchés en Europe, des fournisseurs britanniques touchés
Des pirates ont fait monter la température des réfrigérateurs et congélateurs de supermarchés dans au moins sept pays européens dans la nuit de dimanche à lundi. Mardi, le Centre britannique de cybersécurité (NCSC) indiquait que des fournisseurs alimentaires britanniques avaient eux aussi été visés.
 Julien MarchandSport, auto et voyages
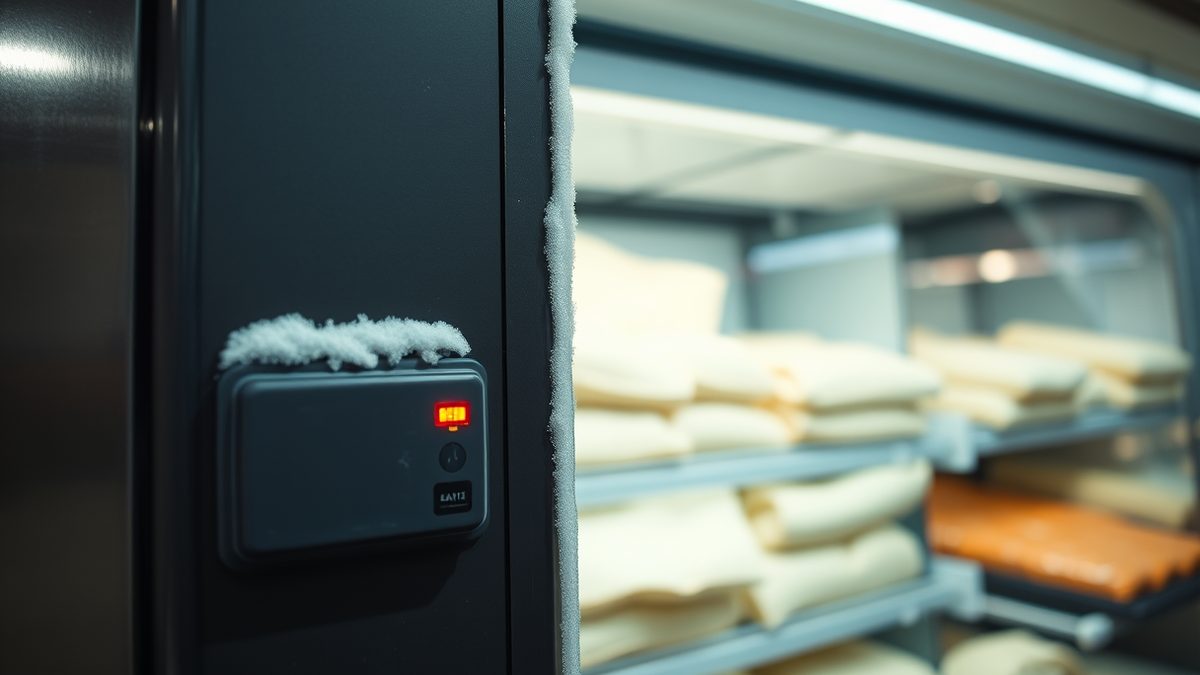
Des pirates ont transformé des réfrigérateurs et congélateurs de supermarchés en radiateurs dans au moins sept pays européens dans la nuit de dimanche à lundi. Mardi, l'agence britannique de cybersécurité traitait aussi des attaques contre des fournisseurs alimentaires du Royaume-Uni.
Paul Chichester, directeur des opérations du National Cyber Security Centre, a indiqué que l'agence travaillait avec les entreprises touchées. « Pour l'instant, l'impact est minime », a-t-il déclaré mardi lors de la présentation du rapport annuel du NCSC.
Les dégâts se comptent pour l'heure en marchandises jetées plutôt qu'en rayons vides : quelques dizaines de magasins ont perdu des produits frais et surgelés, et la plupart sont restés ouverts. Les incidents montrent à quel point un supermarché repose sur de petits automates connectés à internet que les clients ne voient jamais. Les groupes frigorifiques sont reliés au réseau pour que les prestataires puissent les surveiller et réparer les pannes à distance. C'est précisément cette commodité qui expose. Personne n'a revendiqué les attaques, et l'on ne sait pas encore si elles ont été coordonnées.
Des enseignes en Belgique, en Estonie, en Irlande, en Finlande, au Luxembourg, aux Pays-Bas et en Suède ont signalé lundi des problèmes sur leurs systèmes de réfrigération, rapporte le Guardian, certaines unités atteignant 50C (122F).
BleepingComputer a recensé plus de 115 magasins touchés en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie, à partir des déclarations des chaînes.
Ahold Delhaize, le groupe néerlandais propriétaire de Delhaize, a indiqué que les systèmes de réfrigération de plusieurs dizaines de magasins en Belgique et de quelques-uns au Luxembourg avaient été touchés ; BleepingComputer avance le chiffre d'environ 40 points de vente. L'entreprise parle d'un incident informatique, précise que des aliments ont dû être jetés et déclare à CNBC que les magasins fonctionnent de nouveau normalement. Carrefour indique que 15 de ses plus de 700 magasins belges ont été touchés, en Flandre et en Wallonie, et qu'aucun hypermarché ne figure parmi eux.
Intermarché a déclaré à CNBC que 15 de ses 153 magasins belges avaient été visés. The Hacker News situe la fourchette entre 10 et 15, en citant l'entreprise. Un porte-parole d'Intermarché affirme que les mesures de sécurité ont contenu la plupart des tentatives, ajoutant que quelques magasins « ont effectivement subi des pertes de stock, sans commune mesure avec l'attaque de la mi-octobre ».
IKEA indique qu'un incident informatique a touché les réfrigérateurs et congélateurs de son magasin de Mons, en Belgique, entre dimanche et lundi. Le magasin est resté ouvert et le groupe précise que l'impact sur son restaurant et son Swedish Food Market a été limité.
En Suède, ICA a confirmé un incident dans « un nombre limité de magasins » situés hors de son réseau central. Coop, l'une des plus grandes chaînes du pays, a déclaré à BleepingComputer que 7 de ses plus de 800 magasins avaient été touchés dans la nuit de dimanche à lundi ; The Hacker News note que Coop a donné le chiffre de 6 à TT et à l'AFP et celui de 7 à Reuters et Bloomberg. « Les problèmes vont de réfrigérateurs et congélateurs complètement hors service à des unités qui fonctionnent partiellement, et dans un cas, le système a commencé à produire de la chaleur », indique Coop.
Kesko, en Finlande, a signalé des températures anormales dans quelques petits magasins. L'enseigne irlandaise SuperValu, propriété de Musgrave, en a recensé 13 sur ses 223 magasins, tous d'un même modèle de réfrigération. Aux Pays-Bas, au moins 17 boucheries et petits commerces de proximité ont été touchés, selon The Hacker News.
En Estonie, un magasin de Selver a été touché via son fournisseur de réfrigération Kitman Coldtech. Jann Mutso, directeur général du fournisseur, a déclaré à The Hacker News qu'un congélateur avait été réglé sur 50C, que la température n'avait augmenté que d'environ 2-3C et que le problème avait été résolu en une dizaine de minutes, sans produits endommagés.
Tous les cas n'ont pas donné lieu à des pertes de marchandises. Un magasin ICA de Sjöbo, dans le sud de la Suède, a indiqué que ses réfrigérateurs et congélateurs avaient été réglés sur 50C et que le personnel jetait les produits concernés.
La méthode était sommaire. En Belgique, les attaquants ont basculé des groupes frigorifiques en mode dégivrage, a déclaré Stephan Moelans, directeur général du frigoriste Sabcobel, aux médias belges. Le mode dégivrage sert à éliminer la glace, mais dans ces attaques il faisait chauffer les unités au lieu de garder les aliments au froid. Sabcobel gère les systèmes de réfrigération de Delhaize. Dans d'autres cas, la consigne de température a simplement été relevée.
Danfoss, le fabricant danois de régulateurs de froid, indique que ses produits sont concernés, comme ils l'étaient trois semaines plus tôt lorsque des attaquants ont visé des centaines de supermarchés français. C'est cette campagne précédente qui explique l'attention du secteur : le Guardian rapporte que l'attaque française reposait sur des technologies anciennes connectées à internet avec des mots de passe par défaut.
La page des avis de sécurité de Danfoss ne listait aucun avis sur ces attaques lorsque The Hacker News l'a consultée le 3 novembre. Le document le plus détaillé pour les exploitants reste une alerte d'octobre du CERT-FR, rattaché à l'agence nationale française de cybersécurité.
Au Royaume-Uni, la British Association of Independent Meat Suppliers indique que certains de ses plus de 300 membres ont été touchés, devenus « collatéraux » du piratage. L'organisation précise qu'aucune viande n'a été perdue dans ces incidents de réfrigération, mais y voit un rappel que des entreprises de toute la chaîne alimentaire peuvent être considérées comme des cibles. Une entreprise de fourniture de viande a vu ses groupes froids monter jusqu'à 100C (212F), tandis que deux autres ont signalé des unités qui commençaient à dégivrer. L'association précise que les unités concernées étaient vides à ce moment-là.
Un grossiste en fruits et légumes de Londres a empêché l'attaque de s'aggraver en débranchant physiquement la connexion internet de ses chambres froides. Alex Pearce, directeur général de Langridge Organic, raconte que les pirates avaient modifié les paramètres de plusieurs unités, les réglant en dégivrage à 150C pour plus de quatre heures.
Chichester a indiqué que le NCSC travaillait avec des organisations pour trouver les failles et les colmater avant que les pirates ne les exploitent. Il a précisé que l'agence ne pouvait pas se prononcer sur les auteurs possibles, mais que les attaques ne faisaient pas appel à l'IA et exploitaient des vulnérabilités présentes « depuis longtemps ».
Richard Horne, directeur général du NCSC, a décrit ces attaques contre des réfrigérateurs comme les « contreforts » d'une cybermenace plus vaste pour les entreprises et le public, à mesure que les systèmes d'IA mettent en évidence des failles dans des réseaux que leurs propriétaires n'ont pas corrigés. « Il y a tellement de vulnérabilités dehors que… on peut dire qu'elles attendent d'être exploitées », a-t-il déclaré.
Ollie Whitehouse, directeur technique de l'agence, a estimé que les objets connectés du quotidien seraient vulnérables dans certaines situations. Les fabricants ont besoin d'être incités à rendre leur technologie plus sûre, a-t-il dit, et les consommateurs doivent accepter de payer plus cher pour un matériel plus sûr.
La Commission européenne est en contact direct avec les autorités nationales et a convoqué mardi matin une réunion de sa Task Force interinstitutionnelle avec les agences européennes ENISA et Europol, a indiqué un porte-parole à CNBC.
Restent deux questions ouvertes : l'attribution et l'ampleur. Personne n'avait revendiqué les attaques lundi soir, et l'on ignorait si elles étaient liées à la campagne française. Chaque entreprise a décrit l'incident avec ses propres mots, et toutes ne l'ont pas qualifié de cyberattaque.
Sources
4- 01Food suppliers in UK hit by cyber-attacks after freezers targeted in EuropeEN
- 02Supermarket fridges hit with cyberattacks across EuropeEN
- 03Hackers disrupt refrigeration systems at European supermarketsEN
- 04New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull FoodEN
Tous les chiffres et citations de ce texte proviennent des sources citées ci-dessous.
Les contenus ont été préparés par l'équipe de rédaction, assistée par l'IA.
Julien Marchand
Commentaires
0- Aucun commentaire — soyez le premier.