Cyberangriffe auf Kühlgeräte treffen britische Lebensmittellieferanten
Am 3. November erklärte das britische National Cyber Security Centre (NCSC), es arbeite mit britischen Lebensmittellieferanten zusammen, die von den Angriffen auf Kühlanlagen betroffen sind. In Supermärkten in ganz Europa wurden dadurch Waren beschädigt. Am selben Morgen berief die Europäische Kommission eine EU-Taskforce ein, um die Vorfälle zu untersuchen.
 Dr. Miriam SeidelWirtschaft, Business und Welt
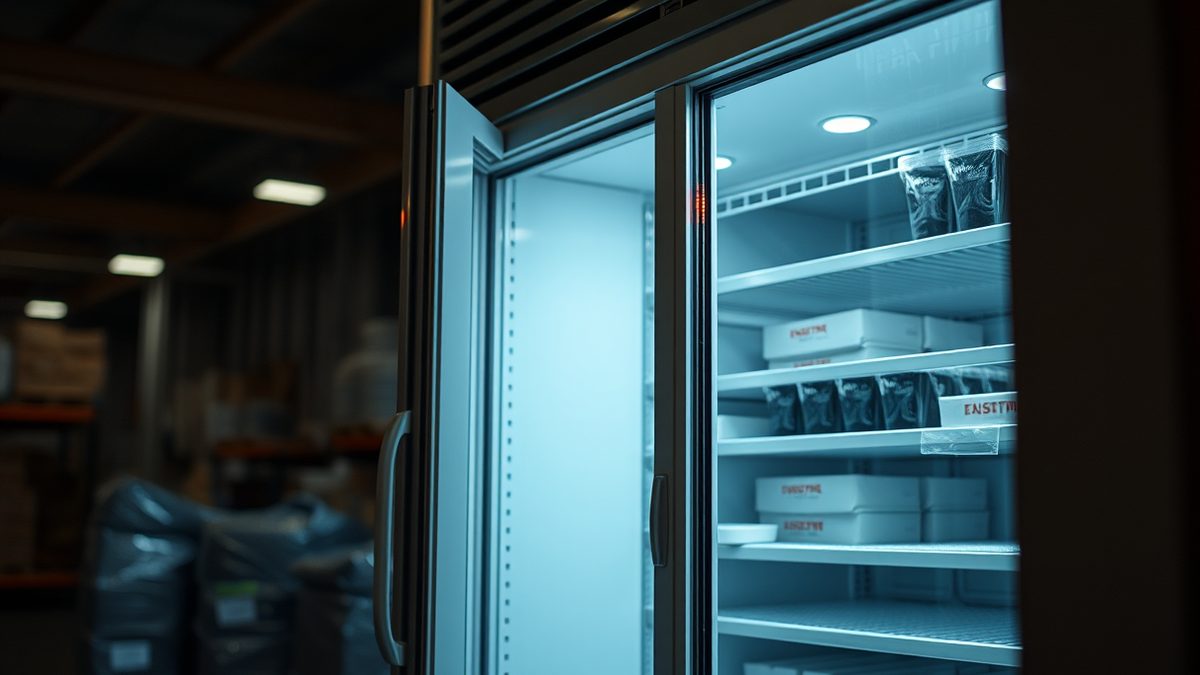
Für Einzelhändler entsteht aus gehackten Kühlsteuerungen jetzt ein physisches Risiko, nicht nur ein Datenleck. Waren können aus der Ferne verdorben werden, und niemand hat bisher gesagt, wie hoch die Gesamtschäden sind.
Die Vorfälle rücken ein alltägliches Gerät, den internetfähigen Kühlregler, in dieselbe Regulierungsdebatte wie Zahlungssysteme und Fabriknetzwerke. Die Aufsichtsbehörden prüfen, ob die bestehenden Cyberregeln und Gerätezulassungen Geräte abdecken, die nie für den offenen Internetzugang gedacht waren. Für Kunden zeigt sich die Folge in weggeworfenen Lebensmitteln und dünner bestückten Regalen. Für Lieferanten ist es eine Kühlkette, die sich von einem Laptop aus stören lässt. Weder das NCSC noch die Europäische Kommission haben einen Verdächtigen genannt.
Britische Lieferanten geraten in einen europäischen Kühlangriff
Britische Fleischlieferanten waren von den Folgen betroffen. Die British Association of Independent Meat Suppliers teilte mit, einige ihrer mehr als 300 Mitglieder seien betroffen gewesen, nachdem sie bei dem Hack zu „Kollateralschaden“ geworden seien. Es sei kein Fleisch verloren gegangen, und die betroffenen Anlagen seien zum Zeitpunkt des Angriffs leer gewesen, so der Verband.
Die Temperaturen gingen weit über das hinaus, was eine Kühlanlage erreichen sollte. Bei einem Fleischlieferanten stiegen die Kühlaggregate auf bis zu 100C, bei zwei weiteren begannen die Anlagen laut dem Guardian abzutauen. Ein Obst- und Gemüsegroßhändler in London stoppte die Ausbreitung des Angriffs, indem er die Internetverbindung zu seinen Kühlräumen an der Wand abzog.
Bis zum 3. November war laut dem Guardian keine britische Supermarktkette direkt betroffen.
Was in den Läden geschah
Ahold Delhaize teilte mit, Dutzende seiner Delhaize-Filialen in Belgien und Luxemburg hätten am Montag einen Kühlvorfall gehabt, und ein Teil der Lebensmittel habe entsorgt werden müssen. Der niederländische Konzern sagte CNBC, die Lage habe sich inzwischen normalisiert, die Filialen seien wieder voll betriebsbereit.
Andere belgische Ketten meldeten geringere Schäden. Die Colruyt Group teilte mit, fünf ihrer Spar-Filialen seien Ziel eines Angriffs gewesen. Carrefour meldete Angriffe auf 15 seiner belgischen Filialen. Intermarché teilte mit, 15 seiner 153 belgischen Filialen seien betroffen gewesen, etwa ein Zehntel seines Bestands dort.
IKEA teilte mit, ein Cybervorfall habe zwischen Sonntag und Montag Kühlschränke und Gefriertruhen in der Filiale Mons in Belgien betroffen.
Die Welle blieb nicht auf Belgien beschränkt. ICA, Schwedens größter Lebensmittelhändler, bestätigte einen Vorfall in einer begrenzten Zahl von Filialen, die an Netze außerhalb seiner Zentralsysteme angebunden waren. Kesko in Finnland, Supervalu in Irland und One Selver in Estland meldeten ebenfalls Störungen der Kühlung. Tom's Hardware berichtete am 2. November, Hacker hätten in Belgien und Schweden die Temperaturen auf 50C erhöht und Lebensmittelbestände zerstört.
Intermarché teilte mit, seine Sicherheitsmaßnahmen hätten den größten Teil des Angriffs eingedämmt, einige Filialen hätten jedoch Warenverluste erlitten. Der Großteil des Angriffs habe andere Akteure getroffen, vor allem Carrefour und Delhaize.
Warum Kühlketten angreifbar sind
Das Muster ist nicht neu. Im Oktober waren Hunderte französische Supermärkte Ziel eines Angriffs, der Brände, überhitzte Kühlschränke und verdorbene Lebensmittel verursachte. Les Mousquetaires, der Eigentümer von Intermarché, sagte damals zu CNBC, er rechne mit Schäden in Höhe mehrerer Millionen Euro.
Die Kühlsysteme bei dem Angriff in Frankreich nutzten alte Technik, die mit Standardpasswörtern am Internet hing, berichtete der Guardian.
Paul Chichester, Operationsdirektor des NCSC, sagte, die Angriffe seien nicht KI-gestützt gewesen und hätten Schwachstellen genutzt, die „seit langer Zeit offen“ gewesen seien.
Der Vorstandsvorsitzende des NCSC, Richard Horne, bezeichnete die Kühlangriffe als die „Ausläufer“ einer gewachsenen Cyberbedrohung für Unternehmen und Öffentlichkeit. Horne sagte, KI-Systeme deckten Schwachstellen in IT-Netzen auf, die die Betreiber nicht kannten oder nicht gepatcht hatten. Ollie Whitehouse, Technologiechef des NCSC, sagte, Hersteller müssten dazu gebracht werden, ihre Technik sicherer zu machen. Verbraucher müssten akzeptieren, für sicherere Geräte mehr zu zahlen. Alex Pearce, Geschäftsführer von Langridge Organic, sagte, die Lösung in seinem Unternehmen sei einfach gewesen. „Es muss offensichtlich leicht gewesen sein, ins System zu kommen, denn die einfache Lösung war, sich vom Internet zu trennen“, sagte er.
Die Aufsicht schaltet sich ein
Die Europäische Kommission steht in direktem Kontakt mit den nationalen Behörden. Ein Sprecher sagte zu CNBC, sie habe für den Morgen des 3. November ein Treffen der EU-Taskforce einberufen, gemeinsam mit ENISA, Europol und den zuständigen Kommissionsdienststellen.
Das NCSC teilte mit, es arbeite mit Organisationen zusammen, um Lücken zu finden und zu schließen, bevor Hacker sie ausnutzten.
IKEA teilte mit, die Untersuchung laufe weiter, um genau zu klären, was geschehen ist.
Quellen
28- 01Food suppliers in UK hit by cyber-attacks after freezers targeted in EuropeEN
- 02Supermarket fridges hit with cyberattacks across Europe: here's what's happeningEN
- 03Supermarket freezers across Europe struck in second crippling cyberattackEN
- 04Why Europe's Food Inflation Numbers May Be Missing the Real Story of Household Vulnerability - DevdiscourseEN
- 05 Dimorphos in sight: Europe's Hera probe gets its 1st look at battered space rock (photo) EN
- 06Tesla cuts FSD’s speed margin from 50% to 10% over the limit in EuropeEN
- 07Hanwha Q-Cells shifts focus to research and development in EuropeEN
- 08Mercedes-Benz Is Giving Up On Its EV Charging Network In EuropeEN
- 09Apple warns of ‘unprecedented’ rise in memory chip pricesEN
- 10Portuguese AI startup Granter bags €1.6M to expand across EuropeEN
- 11The ETS Investment Engine: Scaling Europe’s Strategic E-fuel Market for Shipping & AviationEN
- 12Mistral CEO: Europe faces ‘complete trap’ without frontier AIEN
- 13Sanofi may seek higher European drug prices, not withhold launches, under Trump dealEN
- 14Veriff co-founder’s Roleo raises €2.9M to expand AI career agent across EuropeEN
- 15How Europe’s battery passport could have a big impact on US e-bikesEN
- 16European tech weekly recap: Over €1.3B invested across 60+ dealsEN
- 1730,000-year-old DNA reveals Ice Age Europeans were far more connected than we thoughtEN
- 18Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 19New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull FoodEN
- 20Inside Automotive DMS & OMS: Technology, Challenges & Power Solutions EN
- 21Record Demand Catches (Some) OEMs with Their Pants Down — Europe September 2026EN
- 22Forget AI, Europe has a plan to win the next tech revolutionEN
- 23Hyundai IONIQ 3 Named European Car of the Year 2027 FinalistEN
- 24T&E’s Response to the European Commission’s Review of the EU ETS and MSREN
- 25How Beta Technologies Is Clearing the Runway for Electric FlightEN
- 26Do Transaction Prices Reflect Visual Preference? A Diagnostic Study with Multimodal Language ModelsEN
- 27Global Market: European automakers get earnings boost as Chinese competition weighs on recovery - The Economic TimesEN
- 28Europe vs. Elon: 5 ways the EU is trying to squeeze out Musk’s StarlinkEN
Alle Zahlen und Zitate in diesem Text stammen aus den unten genannten Quellen.
Die Materialien wurden vom Redaktionsteam mit Unterstützung von KI erstellt.
Dr. Miriam Seidel
Kommentare
0- Noch keine Kommentare — seien Sie der Erste.