Großbritannien, Singapur und Vietnam schreiben die Regeln zum Schutz kritischer Infrastruktur neu
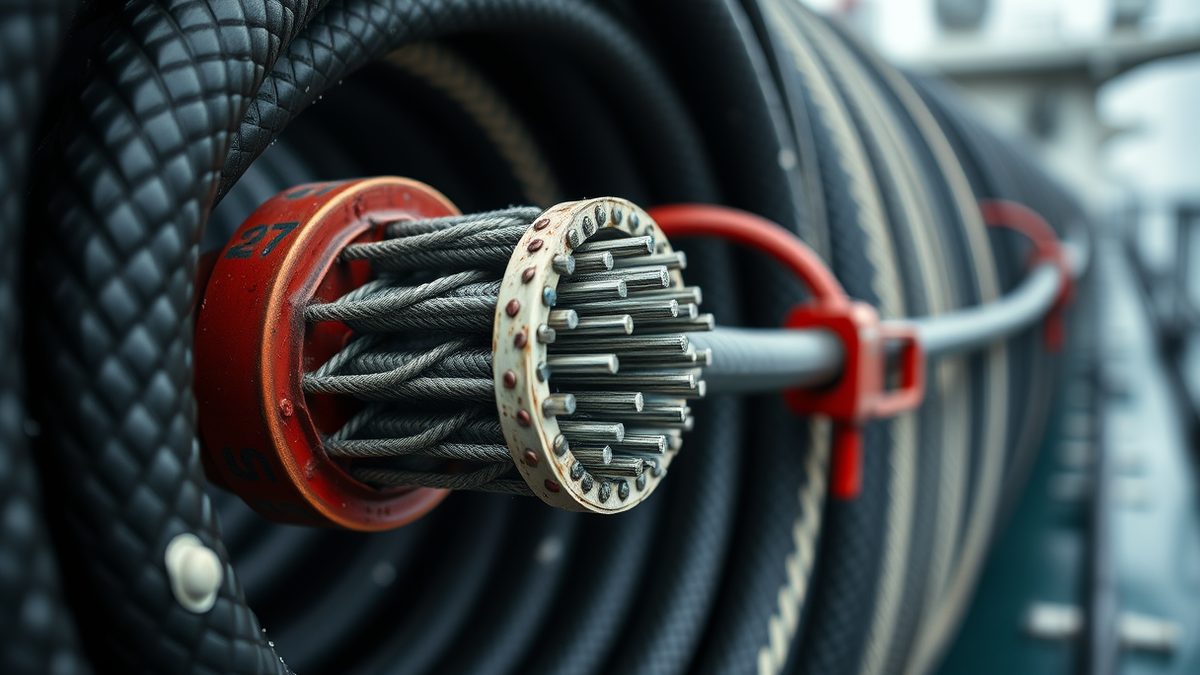
Das Weißbuch der britischen Regierung vom 28. Oktober schlägt vor, den Submarine Telegraph Act 1885 durch ein Regelwerk zu ersetzen, das bei vorsätzlicher Beschädigung von Seekabeln bis zu 14 Jahre Haft vorsieht. Telecom Review Asia berichtete über die Pläne.
 Dr. Miriam SeidelWirtschaft, Business und Welt
Betreiber von Rechenzentren, Cloud-Plattformen und Kabelsystemen sehen sich neuen Lizenzpflichten, Meldepflichten und Strafrisiken gegenüber. Entscheidend sind die Schwellenwerte: Sie bestimmen, welche Unternehmen erfasst werden. Singapurs Gesetz soll 2027 schrittweise in Kraft treten. Vietnams Text ist noch ein Entwurf, die Kosten der Umsetzung sind daher offen.
Großbritannien: 14 Jahre Haft und unbegrenzte Geldstrafen bei Kabelschäden
Das am 28. Oktober veröffentlichte Weißbuch soll den Submarine Telegraph Act 1885 ablösen. Es soll außerdem den Telecommunications (Security) Act 2021 und den Communications Act 2003 aktualisieren.
Auf vorsätzliche Beschädigung unterseeischer Infrastruktur sollen bis zu 14 Jahre Haft stehen. Bei Leichtfertigkeit sind bis zu 10 Jahre vorgesehen, bei grober Fahrlässigkeit bis zu zwei Jahre. Die Regierung schlägt zudem unbegrenzte Geldstrafen vor. Betreiber, die sich Anordnungen der Regierung widersetzen, müssen mit Bußgeldern von bis zu 17.000.000 GBP oder 10 Prozent des weltweiten Umsatzes rechnen. Minister sollen die Befugnis erhalten, Betreibern in nationalen Sicherheitskrisen den Abbau oder die Abschaltung von Diensten anzuordnen; Beamte sollen Zugang zu Kabelanlandestationen bekommen.
Die Regierung will diese Anordnungen grundsätzlich veröffentlichen. Aus Gründen der nationalen Sicherheit könnte sie sie geheim halten.
Auf britischem Boden landen mehr als 64 aktive Seekabel, darunter 45 internationale Systeme und 19 inländische Systeme, die Inseln rund um das Festland verbinden. Nach Schätzung der Regierung laufen 99 Prozent des internationalen Datenverkehrs Großbritanniens über diese Kabel.
Im April 2026 beschuldigte die Regierung russische U-Boote einer verdeckten Operation an Kabeln und Pipelines in Gewässern nördlich Großbritanniens. Ein 2025 veröffentlichter Parlamentsbericht untersuchte die Sicherheit unterseeischer Infrastruktur. Das Weißbuch sieht außerdem vor, Betreiber unterseeischer Telekommunikationsnetze zu verpflichten, Risiken für ihre Infrastruktur zu erkennen und zu beheben.
Singapur lizenziert Rechenzentren und Cloud-Anbieter
Singapur geht einen anderen Weg. Das Parlament verabschiedete am 7. Oktober 2026 den Digital Infrastructure Bill. Das Ministerium für digitale Entwicklung und Information und die Infocomm Media Development Authority (IMDA) hatten eine öffentliche Konsultation eröffnet. Sie begann am 1. Juli 2026.
Eine Lizenz für digitale Infrastruktur von großer Bedeutung gilt für gewerbliche Rechenzentrumsdienste mit einer kritischen IT-Last von mindestens 10 Megawatt. Erfasst sind Anlagen, die Parteien bedienen, die nicht mit dem Betreiber verbunden sind. Dieselbe Lizenz trifft Cloud-Anbieter mit mindestens 100.000.000 SG$ durchschnittlichem Jahresumsatz mit Nutzern in Singapur in den vorangegangenen drei Jahren. Dieser Umsatz muss über Infrastructure as a Service und über Platform as a Service erzielt werden.
Eine separate Rechenzentrumslizenz beginnt bei einer kritischen IT-Last von mindestens 3 Megawatt und enthält zusätzlich Anforderungen an die ökologische Nachhaltigkeit. Beide Regelungen gelten unabhängig voneinander. Ein Betreiber, der beide Schwellenwerte überschreitet, braucht beide Lizenzen.
Singapurs digitale Wirtschaft machte 2024 18,6 Prozent des BIP aus. Der CrowdStrike-Ausfall vom Juli 2024 gilt als Beispiel dafür, wie schnell Störungen auf andere Sektoren übergreifen können. Das Gesetz soll den Cybersecurity Act 2018 ergänzen und nicht duplizieren. Es umfasst betriebliche und physische Risiken, nicht nur Cyberbedrohungen.
Vietnam schreibt eine Verordnung von 2007 neu
Vietnams Neufassung reicht weiter zurück. Das Land arbeitet seit fast zwei Jahrzehnten mit der Verordnung Nr. 32/2007/PL-UBTVQH11. Die Verordnung ist vom 20. April 2007 datiert. Ein Entwurf für ein Gesetz zum Schutz wichtiger nationaler Sicherheitseinrichtungen soll Kriterien für die Einstufung von Einrichtungen festlegen. Er soll außerdem die zuständige Behörde benennen. Diese Behörde entscheidet, welche Standorte auf die Schutzliste kommen.
Der Entwurf regelt die Pflichten von Behörden, Organisationen und Unternehmen sowie die Zusammenarbeit der Schutzkräfte. Erklärtes Ziel ist eine einheitliche Rechtsgrundlage. Sie soll Überschneidungen zwischen den Behörden verringern. Der Entwurf nutzt den internationalen Flughafen Lien Khuong in der Provinz Lam Dong als Fallbeispiel dafür, wie Sicherheit über Bau und Wiedereröffnung gesteuert wird. Dort sind für 2026 Reparaturen an Start- und Rollbahn geplant.
Wie es weitergeht
Die IMDA hat bereits Leitlinien zur Widerstandsfähigkeit und Sicherheit von Cloud-Diensten und Rechenzentren veröffentlicht. Diese Leitlinien zeigen, welche Kontrollen die Lizenzierung wahrscheinlich zugrunde legen wird.
Quellen
14- 01UK Proposes Tougher Laws to Protect Subsea Cable Systems - Telecom Review AsiaEN
- 02Singapore's new rules for digital infrastructure - Frontier EnterpriseEN
- 03完善 legal framework for protecting critical infrastructure related to national security - Vietnam.vnEN
- 04Critical Infrastructure Protection Market Surges to $206.31 billion at a CAGR 5.2% by 2031 | Report by MarketsandMarkets™ - Yahoo FinanceEN
- 05Artificial Intelligence in Critical Infrastructure SOCs: Force Multiplier - Attack Surface and Operational Resilience Through 2030 - https://debuglies.comEN
- 06Binance breach puts custody at center of crypto infrastructure tradeEN
- 07AI in Public Administration and Critical Infrastructure Protection: Ukraine Expands Cooperation with EuropeEN
- 08Sponsored: Why flow measurement is emerging as a critical design consideration in liquid cooled data centersEN
- 09Bull and Schwarz Digits Sign MOU to Develop European AI InfrastructureEN
- 10Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command BackdoorsEN
- 11Introducing the Grid Protectors ProgramEN
- 12Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on ServersEN
- 13Hackers Actively Exploit Highly Critical Drupal Commerce Core Authorization Bypass FlawEN
- 14Russia arrests two men who ran a website for train enthusiastsEN
Alle Zahlen und Zitate in diesem Text stammen aus den unten genannten Quellen.
Die Materialien wurden vom Redaktionsteam mit Unterstützung von KI erstellt.
Dr. Miriam Seidel
Kommentare
0- Noch keine Kommentare — seien Sie der Erste.