Nouvelles cyberattaques contre les frigos de supermarchés en Europe, des fournisseurs britanniques touchés
Le National Cyber Security Centre britannique a déclaré le 3 novembre que des cyberattaques contre la réfrigération de supermarchés en Europe avaient touché des fournisseurs alimentaires britanniques. Son directeur des opérations, Paul Chichester, a qualifié l'impact national de « minimal », selon The Guardian.
 Amélie BernardScience et santé
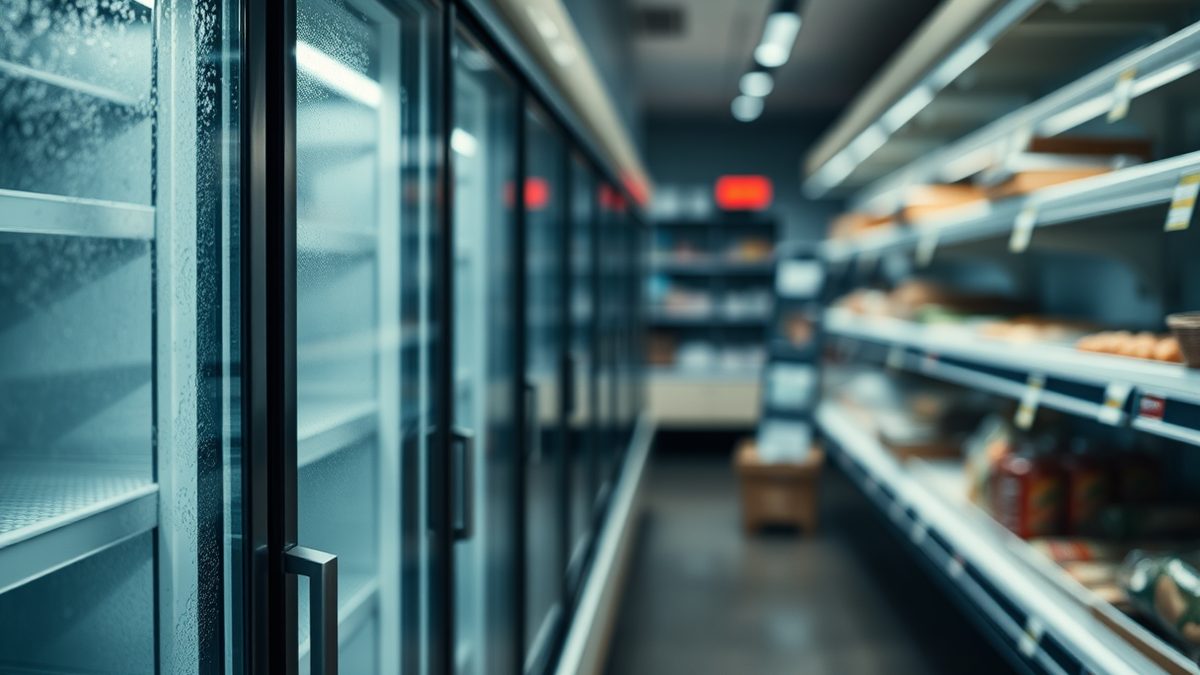
Des fournisseurs britanniques entraînés dans une vague européenne
Chichester s'exprimait lors du lancement du rapport annuel du NCSC. Il a indiqué que l'agence travaillait avec les organisations touchées. « Pour l'instant, l'impact est minimal », a-t-il déclaré, selon The Guardian.
Quiconque achète des aliments frais ou surgelés dépend de régulateurs souvent connectés à internet. Un seul réglage modifié peut vider un rayon. Les enseignes doivent désormais payer pour corriger ces systèmes.
Les attaques ont touché une partie des plus de 300 membres de la British Association of Independent Meat Suppliers, en tant que « dommages collatéraux », selon l'association. Aucune viande n'a disparu. Les unités concernées étaient vides au moment des faits. La Commission européenne est en contact direct avec les autorités nationales. Elle a réuni la task force interinstitutionnelle de l'UE avec l'ENISA et Europol le matin du 3 novembre, a indiqué un porte-parole à CNBC.
Le phénomène a commencé dans la nuit du dimanche au lundi 2 novembre. Les attaquants ont modifié les réglages des commandes de réfrigération de supermarchés en Belgique, en Suède, en Estonie et dans d'autres pays, rapporte The Hacker News le 3 novembre.
Ce que les attaquants ont réellement modifié
En Belgique, les attaquants ont basculé des groupes frigorifiques en mode dégivrage. Stephan Moelans dirige l'entreprise de froid Sabcobel. Il a déclaré aux médias belges que le mode dégivrage devrait éliminer la glace mais qu'il faisait au contraire chauffer les unités.
Au moins un magasin a signalé des températures allant jusqu'à 50C (122F), rapporte CNBC. Un magasin ICA à Sjöbo, dans le sud de la Suède, a indiqué que ses frigos et congélateurs avaient été réglés à 50C. Le personnel jetait des marchandises, selon The Hacker News.
Danfoss, fabricant danois de commandes de réfrigération, a confirmé que les attaques concernaient ses produits. Elles concernaient aussi ses produits trois semaines plus tôt, lorsque des attaquants avaient frappé des centaines de supermarchés français, rapporte The Hacker News.
L'attaque française précédente impliquait une technologie ancienne connectée à internet. Ces systèmes fonctionnaient avec des mots de passe par défaut, selon The Guardian.
Compter les magasins est plus difficile qu'il n'y paraît
Les totaux dépendent de celui qui compte. BleepingComputer avance le chiffre de plus de 115 magasins en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie.
Ahold Delhaize a indiqué que les attaques avaient touché des dizaines de magasins Delhaize en Belgique et au Luxembourg. Des aliments ont été perdus. BleepingComputer évoque une quarantaine de sites. Carrefour a déclaré que les attaques avaient touché 15 de ses plus de 700 magasins belges. Cela représente environ 2 % de son parc dans le pays, aucun hypermarché n'étant concerné.
Intermarché a indiqué que les attaques avaient touché 15 de ses 153 magasins belges, tandis que The Hacker News en cite 10 à 15. Coop en Suède a donné 6 magasins à TT et AFP mais 7 à Reuters et Bloomberg, sur environ 800, soit moins de 1 % de l'enseigne. Musgrave, propriétaire de SuperValu, a signalé 13 de ses 223 magasins en Irlande, soit environ 6 %. Les décomptes ne concordent pas.
Pourquoi les frigos de magasins sont exposés
Les commandes de réfrigération sont des ordinateurs qui pilotent les frigos et congélateurs d'un magasin. Elles sont souvent connectées à internet pour que les prestataires puissent les surveiller et réparer les pannes à distance, comme le note The Hacker News. Les recommandations ont pris du retard. La page des avis de sécurité de Danfoss ne listait aucun avis sur ces attaques lorsque The Hacker News l'a consultée le 3 novembre. Les consignes les plus détaillées pour les exploitants restaient une alerte d'octobre du CERT-FR, rattaché à l'agence française de cybersécurité.
Richard Horne, directeur général du NCSC, a qualifié les attaques contre les frigos de « contreforts » d'une cybermenace plus vaste. Il a averti que beaucoup d'autres attendaient. Chichester a précisé que les attaques n'étaient pas assistées par l'IA et exploitaient des vulnérabilités présentes « depuis longtemps ».
Ce qui reste en suspens
Personne n'avait revendiqué les attaques lundi soir. The Hacker News rapporte qu'un lien avec l'incident français restait non confirmé.
L'agence Belga a rapporté que l'attaque belge avait commencé vers minuit dimanche. Sabcobel estime que les attaques ont touché au moins une vingtaine d'unités en Belgique, selon le rapport de Belga cité par Tom's Hardware.
Des experts en cybersécurité ont déclaré au Guardian que les attaques contre des commandes de frigos « factices » connectées à internet présentaient des caractéristiques similaires à des opérations liées à la Russie. Un grossiste en fruits et légumes londonien a échappé à une aggravation. Son directeur général, Alex Pearce, a indiqué que le personnel avait débranché la prise murale de ses chambres froides, rapporte The Guardian.
Sources
5- 01Food suppliers in UK hit by cyber-attacks after freezers targeted in EuropeEN
- 02Supermarket fridges hit with cyberattacks across Europe — here's what's happeningEN
- 03New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull FoodEN
- 04Hackers disrupt refrigeration systems at European supermarketsEN
- 05Supermarket freezers across Europe struck in second crippling cyberattackEN
Tous les chiffres et citations de ce texte proviennent des sources citées ci-dessous.
Les contenus ont été préparés par l'équipe de rédaction, assistée par l'IA.
Amélie Bernard
Commentaires
0- Aucun commentaire — soyez le premier.